


CODE27 POLITIQUE DE CONFIDENTIALITÉ
Dernière mise à jour : 27 octobre 2025
Date d'entrée en vigueur : 27 octobre 2025
Introduction
SyBran Technology Limited (« Société », « nous », « notre » ou « nos »), une société constituée selon le droit de la République populaire de Chine, accorde de l'importance à la vie privée des personnes qui utilisent nos produits et services. Cette Politique de confidentialité (« Politique ») explique comment nous collectons, utilisons, divulguons, stockons et protégeons les informations personnelles des utilisateurs de nos Services.
Qui sommes-nous : Nous sommes SyBran Technology Limited, l'entreprise derrière CODE27, un appareil et une plateforme compagnon d'intelligence artificielle.
Ce que cette politique couvre : Cette politique s'applique aux informations personnelles collectées via :
- L'appareil matériel CODE27 (« Appareil »)
- L'application mobile CODE27 (« App »)
- Notre site web à code27.co et tous ses sous-domaines (« Site web »)
- Tous les services compagnons d'intelligence artificielle, y compris l'animation de personnages 3D, l'interaction vocale, le traitement d'images et le traitement audio
- Les concours, jeux-concours, compétitions et activités promotionnelles (« Promotions »)
- Les galeries publiques, les fonctions de vote et les interactions communautaires
- Le support client et les communications
(collectivement, les « Services »)
Votre consentement : En utilisant nos Services, vous reconnaissez avoir lu, compris et accepté les pratiques de données décrites dans cette Politique. Si vous n'acceptez pas cette Politique, veuillez ne pas utiliser les Services.
Coordonnées : Pour toute question relative à la vie privée ou pour exercer vos droits en matière de vie privée, contactez-nous à privacy@code27.co.
Informations que nous collectons
Nous collectons les informations que vous nous fournissez, les informations collectées automatiquement lors de votre utilisation des Services et les informations provenant de tiers.
1.1 Informations que vous fournissez
Informations de compte : Lorsque vous créez un compte, nous collectons :
- Nom ou nom d'affichage/pseudonyme
- Adresse e-mail
- Mot de passe (stocké sous forme de hachage cryptographique)
- Date de naissance (pour la vérification d'âge)
- Pays/référentiel géographique
- Préférences et paramètres du compte
Informations de paiement : Nous utilisons des processeurs de paiement tiers pour gérer les transactions. Nous ne stockons pas directement de numéros de carte de crédit complets ou d'identifiants bancaires sur nos serveurs. Nos processeurs de paiement incluent :
- Airwallex (pour les achats d'appareils et d'accessoires) : Collecte les détails de paiement incluant le nom, l'adresse de facturation et les informations relatives au moyen de paiement. Politique de confidentialité : https://www.airwallex.com/privacy-policy
- Stripe (pour les services d'abonnement) : Traite les paiements d'abonnements récurrents lors du lancement des services d'abonnement. Politique de confidentialité : https://stripe.com/privacy
- Kickstarter (pour les contributeurs de campagnes) : Si vous avez acheté via notre campagne Kickstarter, le paiement a été traité par Kickstarter conformément à sa politique de confidentialité. Politique de confidentialité : https://www.kickstarter.com/privacy
Informations de vérification : Pour ajuster les paramètres du filtre de contenu ou accéder aux fonctions réservées aux personnes âgées, nous pouvons collecter des données de vérification d'âge via des méthodes approuvées telles que :
- Confirmation de la date de naissance
- Vérification d'une pièce d'identité avec photo
- Vérification par carte bancaire
- Technologie d'estimation de l'âge par reconnaissance faciale
- Authentification auprès de l'opérateur de réseau mobile
Nous ne stockons que le résultat de la vérification (statut : réussite/échec) et la date de vérification, et non des copies des documents d'identité.
Participations aux Promotions : Lorsque vous participez à des Promotions, nous collectons :
- Soumissions de participation (œuvres, images, descriptions, titres)
- Liens de portfolio et pseudonymes de réseaux sociaux
- Balises de métadonnées (style artistique, méthode de rendu, humeur/thème, forme de personnage)
- Teasers publics et moments forts de personnages
- Notes confidentielles pour les juges (visibles uniquement par le panel de juges)
- Activité de vote et préférences
Données de vérification des gagnants : Si vous êtes sélectionné comme finaliste ou gagnant dans une Promotion, nous collectons :
- Nom légal complet
- Adresse postale et numéro de téléphone
- Pièce d'identité délivrée par l'État (pour vérification)
- Formulaires fiscaux (W-9, W-8BEN ou équivalent local)
- Pour les mineurs : Nom du parent/tuteur, coordonnées et preuve documentaire de consentement
Contenu utilisateur : Nous traitons le contenu suivant lorsque vous interagissez avec votre compagnon d'IA :
- Saisies de texte et messages
- Enregistrements vocaux
- Images et vidéos
- Scripts personnalisés et configurations de Spellbooks
- Modèles 3D et actifs personnalisés téléchargés
Important : Le Contenu utilisateur est traité en temps réel pour générer des réponses d'IA et est immédiatement supprimé après traitement. Nous ne stockons pas de conversations, d'enregistrements vocaux, d'images ou de données vidéo de manière permanente dans nos systèmes cloud (voir Section 3 pour plus de détails).
Communications : Si vous contactez le support client, fournissez des retours ou communiquez avec nous, nous collectons :
- Contenu de vos messages et pièces jointes
- Coordonnées
- Historique des tickets de support
1.2 Informations collectées automatiquement
Informations sur l'appareil : Nous collectons des informations sur votre Appareil CODE27, y compris :
- Numéro de série de l'appareil et modèle matériel
- Version du firmware et version du système d'exploitation
- Identifiants de l'appareil (adresse MAC, identifiant unique de l'appareil)
- Configuration matérielle et capacités
Informations d'utilisation : Nous collectons des informations anonymisées sur la manière dont vous utilisez les Services, y compris :
- Fonctionnalités accessibles et horodatages des interactions
- Durée et fréquence des sessions
- Journaux d'erreurs et rapports de plantage
- Métriques de performance et informations de diagnostic
- Version de l'App et historique des mises à jour
Ces informations sont collectées sous forme de journaux d'événements anonymisés (voir Section 4 pour plus de détails).
Informations sur l'application mobile : Depuis l'application mobile CODE27, nous collectons :
- Version de l'App
- Type et modèle d'appareil mobile
- Version du système d'exploitation
- Identifiants de l'appareil (IDFA sur iOS, Advertising ID sur Android, si autorisé)
- Rapports de plantage et journaux d'erreurs
Informations de localisation : Nous pouvons déduire votre localisation générale (pays/référentiel géographique) à partir de votre adresse IP pour :
- Respecter les exigences légales régionales
- Fournir des services adaptés à votre localisation
- Appliquer des restrictions de contenu régionales
- Déterminer les lois sur la vie privée applicables
Nous ne collectons pas de données de géolocalisation précises à moins que vous n'activiez explicitement les services de localisation pour des fonctionnalités spécifiques.
Données de caméra et de microphone : Lorsque vous utilisez des fonctions de caméra ou de microphone avec votre compagnon d'IA :
- Les données visuelles et audio sont transmises à nos services cloud pour un traitement d'IA en temps réel
- Ces données sont immédiatement supprimées après traitement et génération de réponse
- Aucun enregistrement persistant n'est stocké dans les systèmes cloud
- Voir Section 5 pour plus de détails sur le traitement biométrique
1.3 Informations provenant de tiers
Authentification tierce : Si vous choisissez de vous connecter via des services d'authentification tierce, nous recevons des informations personnelles de ces fournisseurs :
- Connexion Google : Nous recevons votre nom, votre adresse e-mail, votre photo de profil et l'identifiant de votre compte Google. Politique de confidentialité de Google : https://policies.google.com/privacy
- Connexion Apple : Nous recevons votre nom, votre adresse e-mail (ou l'e-mail privé relayé Apple) et l'identifiant de votre Apple ID. Politique de confidentialité d'Apple : https://www.apple.com/legal/privacy/
- Connexion Discord : Nous recevons votre pseudonyme, votre adresse e-mail, votre avatar, votre identifiant utilisateur Discord et votre discriminant. Politique de confidentialité de Discord : https://discord.com/privacy
- Connexion X (Twitter) : Nous recevons votre nom, votre pseudonyme, votre adresse e-mail, votre photo de profil et l'identifiant de votre compte X. Politique de confidentialité de X : https://x.com/en/privacy
En utilisant l'authentification tierce, vous nous autorisez à collecter ces informations selon vos autorisations sur ces services.
Intégrations tierces : Lorsque vous utilisez Spellbooks pour vous connecter à des services tierces, ces services peuvent fournir des données à l'Appareil selon votre configuration d'intégration. Nous ne stockons pas les réponses des API tierces sur nos serveurs.
Fournisseurs de services : Nous pouvons recevoir des informations de la part de fournisseurs de services qui nous aident à exploiter les Services, y compris les processeurs de paiement, les services de prévention de fraude et les fournisseurs d'analyses.
Comment nous utilisons vos informations
Nous utilisons les informations que nous collectons dans les buts suivants, selon les bases légales spécifiées dans le tableau ci-dessous.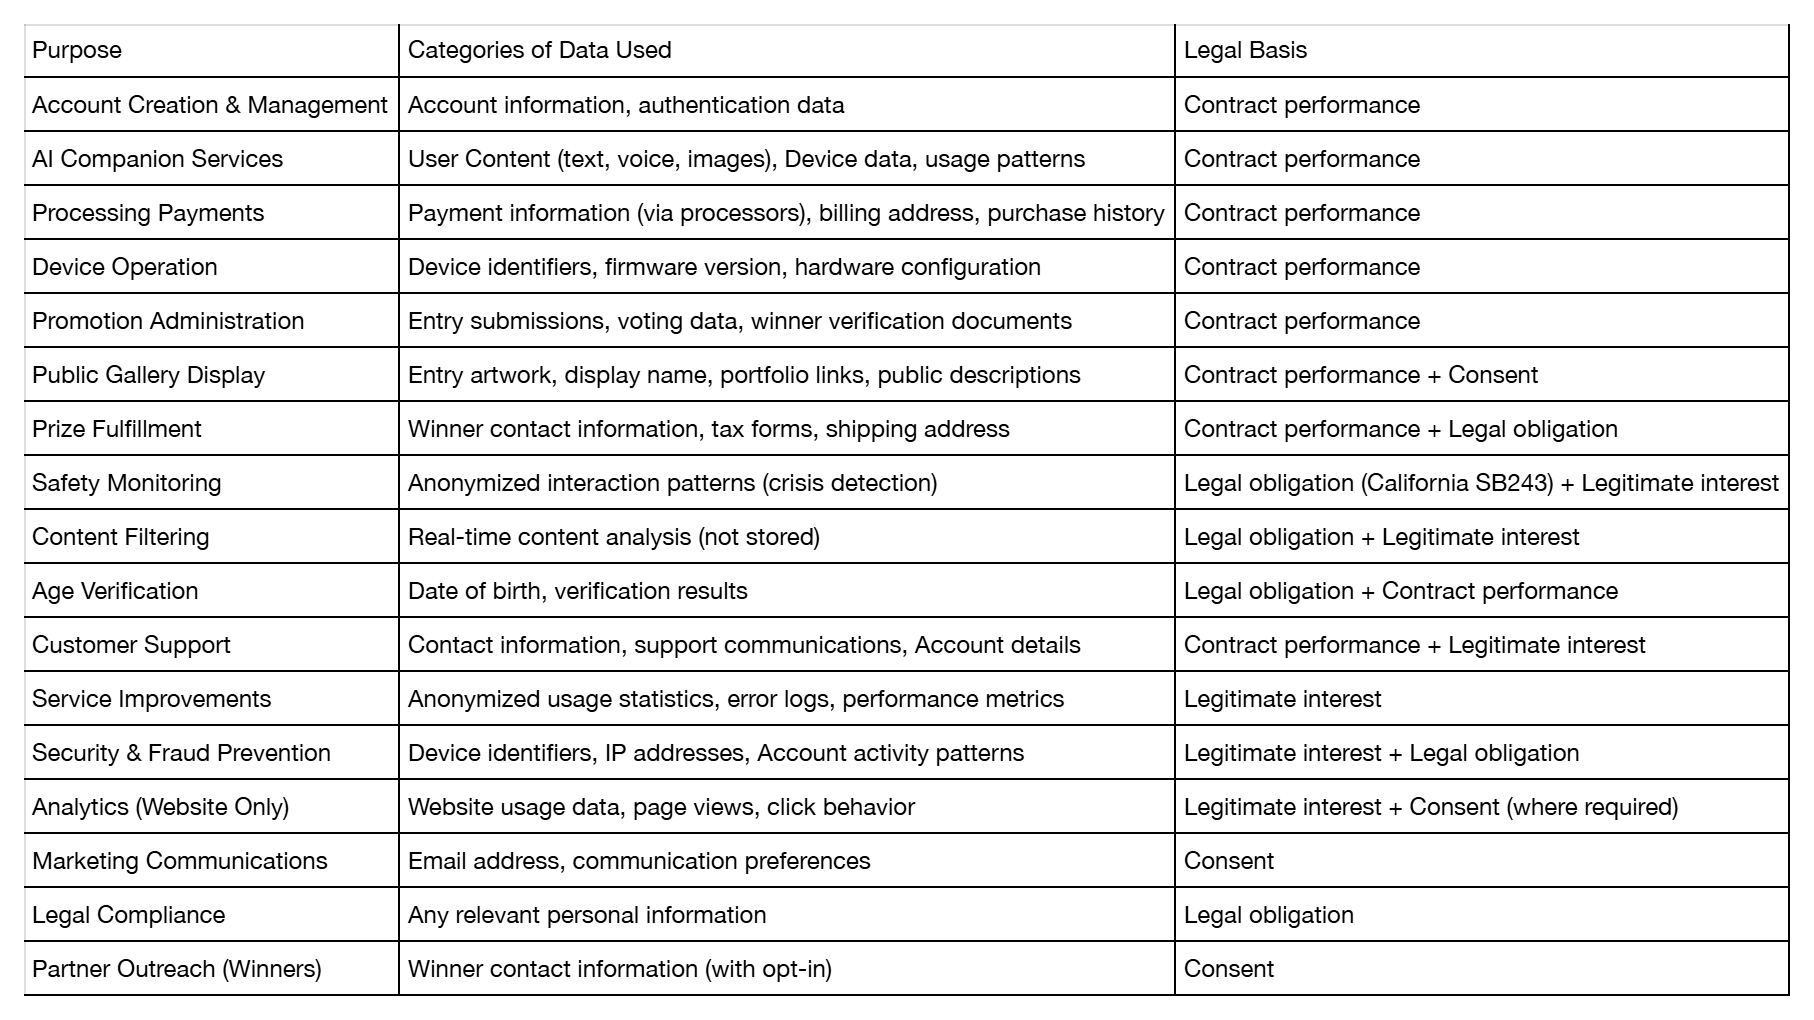
Bases légales expliquées :
- Exécution du contrat : Le traitement est nécessaire pour fournir les Services que vous avez demandés
- Consentement : Vous avez donné une autorisation explicite pour le traitement
- Obligation légale : Le traitement est requis pour se conformer aux lois applicables
- Intérêt légitime : Le traitement est nécessaire pour nos intérêts commerciaux légitimes, équilibrés avec vos droits à la vie privée
Vous pouvez retirer votre consentement à tout moment en contactant privacy@code27.co ou en ajustant les paramètres de votre Compte. Le retrait du consentement n'affecte pas la légalité du traitement effectué avant ce retrait.
Architecture de traitement des données
CODE27 utilise une architecture sans état préservant la vie privée qui minimise la rétention de données dans les systèmes cloud.
3.1 Traitement cloud (sans stockage)
Lorsque vous interagissez avec votre compagnon d'IA en utilisant nos services cloud :
1. Vos entrées vocales, textuelles et visuelles sont transmises à nos services cloud pour un traitement d'IA en temps réel
2. La détection d'émotions analyse l'état émotionnel actuel pour adapter les réponses du compagnon
3. Les réponses générées par l'IA sont renvoyées à votre Appareil
4. L'audio, les images et les vidéos bruts sont immédiatement supprimés après traitement
5. Aucun contenu de conversation, enregistrement vocal ou données visuelles n'est stocké dans notre cloud
Cette approche sans état signifie :
- Les conversations ne sont pas accessibles à notre examen ou analyse
- Vos interactions restent privées et éphémères
- Nous ne pouvons pas récupérer ou reconstruire des conversations passées depuis nos serveurs
- La vie privée est protégée dès la conception
3.2 Stockage sur l'appareil (contrôlé par l'utilisateur)
Les données stockées localement sur votre Appareil CODE27 incluent :
- Historique des conversations avec votre compagnon d'IA
- Contexte émotionnel et résumés de conversations (dans le cadre de la mémoire du compagnon)
- Personnalisations et préférences du compagnon d'IA
- Modèles 3D et actifs personnalisés téléchargés
- Configurations d'intégration de Spellbooks
- Modèles biométriques de déverrouillage facial (si activés : stockés uniquement dans le stockage sécurisé intégré à l'appareil)
Vous conservez le contrôle total des données stockées sur l'appareil via :
- Paramètres > Gestion des données
- Appareil > Réinitialisation d'usine
- App > Exporter des données (si disponible)
Nous n'avons pas accès aux données stockées localement sur votre Appareil à moins que vous ne choisissiez de les synchroniser ou que vous ne contactiez le support pour résoudre des problèmes.
3.3 Stockage de données cloud (minimal)
Nous stockons les données suivantes sur nos serveurs :
- Identifiants de compte (adresse e-mail, hachage du mot de passe)
- Statut d'abonnement et historique des paiements (seuls les enregistrements de transactions)
- Informations d'enregistrement de l'appareil (numéro de série de l'appareil, date d'activation, version du firmware)
- Journaux d'événements anonymisés (décrits dans la Section 4)
- Participations aux Promotions et contenu de la galerie publique
- Documents de vérification des gagnants (conservés selon les exigences légales)
Journaux d'événements et surveillance de la sécurité
4.1 Journaux d'événements anonymisés
Pour exploiter les Services en toute sécurité et démontrer la conformité légale, nous créons des journaux d'événements anonymisés incluant :
- Horodatage de l'événement
- Type d'événement (ex : auth.login.success, feature.camera.activated, integration.api.called)
- Identifiant de l'appareil (à des fins de débogage)
- Statut de réussite/échec et codes d'erreur
- Statistiques générales d'utilisation des fonctionnalités
Ce qui n'est pas enregistré : Contenu des messages, saisies/utilisateurs, enregistrements vocaux, images, vidéos ou toute information personnelle reconstitutable.
Rétention : Les journaux d'événements opérationnels sont conservés pendant 90 jours. Les journaux d'intervention de sécurité sont conservés pendant 3 ans sous forme anonymisée pour la conformité aux rapports SB243 de la Californie.
4.2 Surveillance de la sécurité et intervention en crise
Nous employons des systèmes automatisés en temps réel pour détecter les expressions de pensées suicidaires, d'automutilation ou de situations de crise conformément à la Section 22601 et suivantes du Code des affaires et professions de la Californie (Loi Assemblée 2939 - SB243).
Lorsque nos systèmes détectent des expressions préoccupantes :
1. Vous recevez une notification immédiate avec des informations sur les ressources de crise :
- Ligne nationale de prévention du suicide : 988
- Ligne de texte de crise : Envoyez HOME au 741741
- Services d'urgence : 911
2. Un journal d'événements anonymisé enregistre :
- Horodatage
- Type d'intervention (ex : safety.crisis_detected, safety.resources_displayed)
- Identifiant de l'appareil
- Aucun contenu de conversation n'est stocké
3. Le compagnon d'IA peut ajuster ses réponses pour prioriser la sécurité
Rapport des métriques de sécurité : À partir du 1er juillet 2027, nous ferons état de métriques de sécurité agrégées à l'Office de prévention du suicide de la Californie comme requis par la loi. Ces rapports ne contiennent que des données statistiques anonymisées, et pas d'informations sur les utilisateurs individuels.
Détails : Nos protocoles de sécurité complets sont publiés sur code27.co/safety.
4.3 Mesures automatisées de protection des données
CODE27 met en œuvre un filtrage de contenu en temps réel pour détecter et bloquer la transmission de catégories d'informations hautement sensibles, y compris :
- Numéros d'identité gouvernementaux (numéros de sécurité sociale, permis de conduire, passeports)
- Identifiants de comptes financiers (numéros de carte de crédit/débit avec codes de sécurité, numéros de compte bancaire et codes d'acheminement)
- Identifiants d'authentification (mots de passe, codes de sécurité, clés API lorsqu'ils ne sont pas utilisés pour des intégrations Spellbook autorisées)
Lorsque nos systèmes détectent ces types de données :
1. Les informations sont bloquées avant d'être traitées par les services d'IA
2. Ne sont pas stockées dans les journaux ou enregistrements
3. Remplacées par un avis de protection de la vie privée pour l'utilisateur
Données que vous contrôlez : Le filtrage de CODE27 est conçu pour prévenir la divulgation accidentelle d'identifiants hautement sensibles. Les types de données suivants peuvent être traités lorsqu'ils sont partagés volontairement dans le cadre d'une interaction normale avec le compagnon :
- Numéros de téléphone et adresses e-mail (particulièrement pour les intégrations Spellbook avec des contacts, des calendriers et des e-mail)
- Informations de santé générales ou personnelles partagées dans la conversation
- Informations publiques récupérées via des intégrations API Spellbook
Limitations : Le filtrage automatisé ne peut pas garantir la détection de toutes les informations sensibles dans tous les contextes. Les utilisateurs doivent éviter de partager des identifiants hautement sensibles avec les systèmes d'IA et vérifier attentivement les permissions d'intégration de Spellbook.
Journaux d'événements de filtrage : Lorsque le filtrage de données sensibles est déclenché, nous créons un journal d'événements anonymisé incluant :
- Horodatage
- Type de filtrage activé
- Identifiant de l'appareil
- Aucun contenu des données filtrées ou identifiants d'utilisateur n'est stocké
Ces journaux sont conservés pendant 90 jours pour la surveillance de sécurité et la conformité.
Données visuelles et informations biométriques
5.1 Traitement de la caméra
La caméra de l'Appareil CODE27 permet des interactions visuelles avec votre compagnon d'IA. Les fonctions de caméra nécessitent votre autorisation explicite lors de la première utilisation et peuvent être désactivées dans Paramètres > Vie privée > Caméra.
Traitement des données visuelles :
- Le flux de la caméra est traité en temps réel pour permettre des réponses d'IA visuelles
- La fonction optionnelle de reconnaissance d'émotions analyse les expressions faciales pour comprendre le contexte émotionnel et adapter les réponses du compagnon
- Les données visuelles peuvent être traitées sur l'appareil ou via des services d'IA cloud selon la complexité de la fonction
- Toutes les données visuelles sont immédiatement supprimées après traitement
Rétention des données :
- Les données visuelles sont traitées en temps réel et immédiatement supprimées après traitement
- Les résumés de contexte émotionnel sont stockés sur votre Appareil dans le cadre de la mémoire du compagnon
- Aucun profil de reconnaissance faciale persistant n'est stocké dans les systèmes cloud
- Aucune image ou enregistrement vidéo n'est conservé sur nos serveurs
Indicateur physique : Un voyant physique s'active lorsque la caméra est en cours d'utilisation, confirmant visuellement l'activité de la caméra.
Contrôle utilisateur : Toutes les fonctions de caméra peuvent être désactivées dans Paramètres de l'appareil > Vie privée > Caméra. La désactivation de la caméra empêche les interactions visuelles mais n'affecte pas les autres fonctionnalités de l'appareil.
Base légale : Le traitement des données de la caméra, y compris la reconnaissance d'émotions, est basé sur votre consentement explicite. La détection d'émotions traite les données visuelles pour comprendre le contexte émotionnel des réponses d'IA, et non dans un but d'identification. Vous pouvez retirer votre consentement et désactiver ces fonctions à tout moment dans Paramètres > Vie privée > Caméra.
5.2 Authentification par déverrouillage facial (optionnelle)
CODE27 propose une fonction optionnelle de déverrouillage facial pour l'authentification de l'appareil.
Comment fonctionne le déverrouillage facial :
1. Lorsqu'elle est activée, les données biométriques faciales sont capturées et converties en un modèle mathématique chiffré
2. Ce modèle est stocké exclusivement sur votre Appareil CODE27 dans le stockage sécurisé intégré à l'appareil
3. L'authentification faciale s'effectue entièrement sur l'appareil via une comparaison locale
4. Les données biométriques faciales ne sont JAMAIS transmises à des serveurs cloud ni stockées à distance
Base légale : Le traitement du déverrouillage facial dépend de votre consentement explicite. Vous pouvez désactiver le déverrouillage facial à tout moment dans Paramètres > Sécurité.
Rétention des données : Les modèles de déverrouillage facial sont stockés sur l'appareil jusqu'à ce que vous désactiviez la fonction ou effectuiez une réinitialisation d'usine. Nous n'avons pas accès à ces modèles biométriques.
Avis sur les données biométriques (BIPA de l'Illinois et lois similaires) : Si vous résidez dans l'Illinois ou dans une autre juridiction avec des lois sur la vie privée biométrique, vous reconnaissez que :
- Le déverrouillage facial utilise des identifiants biométriques (géométrie faciale)
- Les données biométriques sont stockées sur votre Appareil et conservées jusqu'à ce que vous désactiviez la fonction
- Les données biométriques sont utilisées uniquement dans un but d'authentification
- Nous ne vendons pas, ne louons pas ou n'échangeons pas de données biométriques
- Les données biométriques sont protégées selon des mesures de sécurité standardisées dans l'industrie
Comment nous partageons vos informations
Nous ne partageons les informations personnelles que dans les circonstances limitées décrites ci-dessous. Nous ne vendons pas les informations personnelles contre une contrepartie monétaire.
6.1 Fournisseurs de services
Nous partageons les données personnelles avec des fournisseurs de services tiers qui nous aident à exploiter nos Services selon des obligations contractuelles de protéger vos données :
Services d'IA et vocaux :
- ElevenLabs, Inc. fournit la synthèse vocale texte-parole et les services d'IA conversationnelle. Lorsque vous interagissez avec votre compagnon d'IA, les saisies de texte sont transmises à ElevenLabs pour la génération de voix et le traitement d'IA. ElevenLabs traite ces données selon sa politique de confidentialité : https://elevenlabs.io/privacy-policy
- Rétention des données par ElevenLabs : Les données vocales peuvent être conservées par ElevenLabs jusqu'à 3 ans après la dernière interaction et peuvent être utilisées pour l'amélioration des modèles d'IA. Vous pouvez refuser la formation à l'IA de ElevenLabs en nous contactant à privacy@code27.co pour demander un refus en votre nom.
Traitement des paiements :
- Airwallex traite les achats de matériel pour l'appareil CODE27 et les accessoires. Politique de confidentialité : https://www.airwallex.com/privacy-policy
- Stripe, Inc. traitera les paiements d'abonnements lors du lancement des services d'abonnement. Politique de confidentialité : https://stripe.com/privacy
Analyses du site web (site web uniquement) :
- Google Analytics collecte les informations d'utilisation du site web y compris les vues de page, les pages référentes et les adresses IP anonymisées. L'appareil CODE27 et l'application mobile n'utilisent pas Google Analytics. Refus : https://tools.google.com/dlpage/gaoptout
- Meta Pixel permet la mesure et la diffusion de publicités sur notre site web. Politique de confidentialité : https://www.facebook.com/privacy/policy. L'appareil CODE27 et l'application mobile n'utilisent pas Meta Pixel.
Infrastructure cloud :
- Nous exploitons notre propre infrastructure de calcul située en Amérique du Nord (États-Unis et Canada). Les données utilisateurs sont traitées sur nos serveurs contrôlés.
Une liste complète des fournisseurs de services, incluant leurs politiques de confidentialité et leurs détails de traitement des données, est disponible sur code27.co/legal/service-providers.
6.2 Intégrations tierces de Spellbooks
Spellbooks vous permet de créer des intégrations personnalisées reliant votre compagnon d'IA à des API et services tierces. Spellbooks est actuellement déployé pour les utilisateurs bêta.
Lorsque vous activez une intégration Spellbooks :
- Les données sont transmises à des services tierces selon votre configuration
- Vous contrôlez quels services tierces connecter
- Vous êtes responsable de la vérification des politiques de confidentialité des services tierces
- Nous ne contrôlons pas et ne sommes pas responsables des pratiques des données tierces
- Les configurations d'intégration sont stockées sur votre Appareil
Traitement des données : Nous créons des journaux d'événements anonymisés lorsque des intégrations sont déclenchées (horodatage, type d'intégration, statut de réussite/échec) sans stocker le contenu des réponses API ou les données personnelles récupérées auprès des services tierces.
6.3 Partenaires de Promotions
Pour les Gagnants et Finalistes (avec votre consentement) : Si vous êtes sélectionné comme finaliste ou gagnant dans une Promotion et fournissez un consentement opt-in, nous pouvons partager vos coordonnées avec des partenaires approuvés afin qu'ils puissent vous contacter concernant des opportunités potentielles de licence, de collaboration ou de commission liées à votre participation.
Pour les mineurs, nous exigeons le consentement du tuteur avant de partager les coordonnées avec des partenaires.
Pour les non-gagnants : Nous ne partageons pas les coordonnées des non-gagnants avec des partenaires à moins que vous ne choisissiez l'opt-in. Nous pouvons transmettre des demandes des partenaires à vous sans partager vos coordonnées.
6.4 Affichage public
Participations aux Promotions : Si vous soumettez une participation à une Promotion, certaines informations seront affichées publiquement dans les galeries :
- Votre nom d'affichage/pseudonyme
- Œuvres et images de participation
- Titre et description publique de la participation
- Liens de portfolio que vous fournissez
- Balises de métadonnées
Ces informations peuvent être indexées par les moteurs de recherche et partagées par d'autres utilisateurs. Nous ne pouvons pas contrôler les reposts ou les caches tierces.
Annonces de gagnants : Si vous êtes sélectionné comme gagnant, nous annoncerons publiquement :
- Votre nom ou nom d'affichage
- Ville d'origine (ville/état/pays)
- Titre et images de la participation
- Lien de portfolio
6.5 Obligations légales
Nous pouvons divulguer les informations personnelles lorsque requis par la loi ou pour protéger nos droits :
- En réponse à des demandes légitimes des forces de l'ordre, des tribunaux ou des autorités gouvernementales
- Pour se conformer aux obligations légales, aux ordonnances judiciaires, aux citations à comparaître ou aux procédures légales
- Pour protéger les droits, la propriété ou la sécurité de SyBran Technology Limited, de nos utilisateurs ou du public
- Pour prévenir, détecter ou enquêter sur la fraude, les menaces de sécurité ou les activités illégales
- Dans le cadre de procédures judiciaires ou d'enquêtes
6.6 Transferts d'entreprise
Si SyBran Technology Limited est impliquée dans une fusion, une acquisition, une vente d'actifs, un financement, une faillite ou toute autre transaction d'entreprise, vos données personnelles peuvent être divulguées à ou transférées à des acquéreurs potentiels ou réels, des investisseurs, des conseillers et d'autres parties impliquées dans la transaction.
Dans de tels cas :
- Les acquéreurs doivent s'engager à protéger vos données conformément à cette Politique de confidentialité
- Nous fournirons une notification par e-mail et une notification visible sur notre site web avant le transfert
- Vos droits sur les données selon la loi applicable restent avec la nouvelle entité
- Vous pouvez exercer vos droits de suppression avant la finalisation du transfert si la loi le permet
Les données stockées localement sur votre Appareil CODE27 restent sous votre contrôle direct et ne sont pas transférées dans le cadre de transactions d'entreprise.
6.7 Avec votre consentement
Nous pouvons partager les informations personnelles avec des tierces parties lorsque vous nous le demandez ou fournissez un consentement explicite.
Promotions et galeries publiques
7.1 Informations collectées pour les Promotions
Lorsque vous participez à des Promotions (concours, jeux-concours, compétitions), nous collectons :
- Participations à la promotion : Œuvres, images, descriptions, titres, liens de portfolio, métadonnées
- Informations de compte : Nom d'affichage, e-mail, pays/référentiel géographique
- Activité de vote : Vos votes et modèles de vote
- Vérification des gagnants : Nom complet, adresse, numéro de téléphone, date de naissance, formulaires fiscaux, pièce d'identité gouvernementale (pour les finalistes/gagnants uniquement)
- Données du tuteur (pour les mineurs) : Nom du tuteur, coordonnées, preuve documentaire de consentement
7.2 Affichage de la galerie publique
Les participations dans la galerie publique peuvent inclure :
- Votre nom d'affichage/pseudonyme
- Œuvres et images
- Titre et description de la participation
- Liens de portfolio
- Balises de métadonnées (style artistique, méthode de rendu, humeur/thème)
Visibilité publique : Le contenu de la galerie publique peut être indexé par les moteurs de recherche et partagé par d'autres. Vous pouvez demander la suppression des participations non gagnantes après la Promotion, sous réserve de faisabilité et de copies résiduelles hors de notre contrôle.
7.3 Comment les données des Promotions sont utilisées
Nous utilisons les données des Promotions pour :
- Recevoir et valider les participations
- Affichage dans la galerie publique
- Vote et jugement
- Sélection des finalistes et des gagnants
- Annonces et publicité
- Livraison des prix et conformité fiscale
- Prévention de fraude et intégrité des votes
- Analyses pour améliorer les futures Promotions
7.4 Rétention des données des Promotions
- Données des non-gagnants : Conservées pendant 12 mois après la fin de la Promotion, puis supprimées ou anonymisées
- Listes de gagnants et participations gagnantes : Conservées à des fins d'archivage et de transparence tant que les résultats de la Promotion sont publiés ou promus autrement, sous réserve d'une revue périodique et de vos droits
- Dossiers liés aux prix et fiscaux : Conservés selon les exigences légales (typique 7 ans)
Mineurs (Âges 13-17)
8.1 Éligibilité
Les participants âgés de 13 à 17 ans peuvent utiliser les Services uniquement avec le consentement d'un parent ou d'un tuteur légal. Les personnes de moins de 13 ans ne sont pas éligibles pour utiliser les Services, et nous supprimerons toute donnée collectée involontairement auprès d'eux.
8.2 Consentement parental
Lors de la création du compte ou de la participation à la Promotion, les mineurs doivent confirmer que le consentement parental a été obtenu. La preuve documentaire sera demandée uniquement si le mineur devient finaliste ou gagnant dans une Promotion, ou si autrement requis par la loi.
Documentation requise (pour les finalistes/gagnants) :
- Nom et coordonnées du tuteur
- Preuve documentaire de consentement (formulaire de consentement signé, déclaration notariée ou vérification vidéo)
- Date de naissance du mineur et pièce d'identité délivrée par l'État (pour vérification d'âge)
Le non-respect de fournir la preuve dans le délai imp entraînera la disqualification des Promotions ou la suspension du Compte.
8.3 Âge de consentement numérique dans l'EEE/Royaume-Uni
Pour les participants de l'EEE/Royaume-Uni, si requis par la loi locale, le consentement doit être fourni ou autorisé par le titulaire de la responsabilité parentale pour les utilisateurs en dessous de l'âge de consentement numérique applicable (13 à 16 selon le pays).
8.4 Protections renforcées pour les mineurs
Pour les utilisateurs de moins de 18 ans :
- Les filtres de contenu sont activés par défaut et ne peuvent pas être ajustés
- Le matériel visuel sexuellement explicite est bloqué
- Une surveillance de sécurité renforcée est appliquée
- Les ressources d'intervention en crise sont affichées en évidence
- Des rappels apparaissent toutes les 3 heures pour prendre des pauses et se souvenir que vous interagissez avec une IA
- Les fonctions de surveillance parentale sont disponibles via les paramètres du Compte
Rétention des données
Nous conservons les informations personnelles seulement aussi longtemps que nécessaire pour les buts définis dans cette Politique, sous réserve d'une revue périodique et des exigences légales applicables.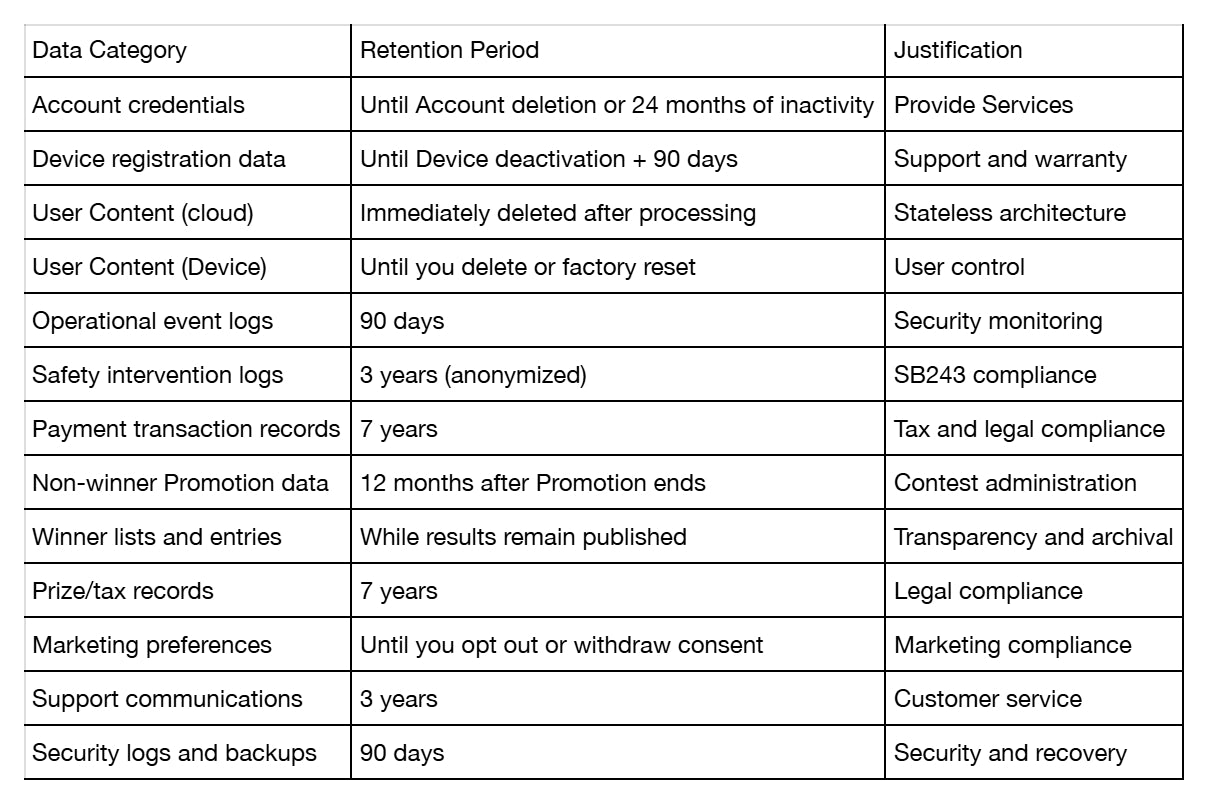
Rétention des données ElevenLabs : Les données vocales transmises à ElevenLabs pour la synthèse vocale sont soumises à leurs politiques de rétention (jusqu'à 3 ans). Voir la Politique de confidentialité d'ElevenLabs : https://elevenlabs.io/privacy-policy
Exceptions de blocage légal : Nous pouvons conserver les données plus longtemps lorsque requis par la loi, pour résoudre des litiges, faire appliquer des accords ou défendre des réclamations légales. Vous serez notifié si vos données sont soumises à un blocage légal.
Cookies et technologies de suivi
10.1 Cookies du site web
Notre site web utilise des cookies et des technologies similaires à des fins d'analyses et de marketing. L'appareil CODE27 et l'application mobile n'utilisent pas de cookies publicitaires ou de technologies de suivi inter-applications.
Types de cookies :
Cookies strictement nécessaires : Essentiels pour la fonctionnalité du site web, y compris l'authentification, les fonctions de sécurité (protection CSRF) et la gestion des sessions. Ces cookies ne peuvent pas être désactivés.
Cookies d'analyse : Google Analytics collecte les informations d'utilisation du site web y compris les vues de page, les modèles de navigation et les adresses IP anonymisées pour comprendre comment les utilisateurs interagissent avec notre site web. Les pratiques de confidentialité de Google : https://policies.google.com/privacy
Cookies marketing : Meta Pixel permet de mesurer l'efficacité des publicités et de diffuser des publicités pertinentes aux utilisateurs qui ont visité notre site web. Les pratiques de confidentialité de Meta : https://www.facebook.com/privacy/policy
10.2 Vos choix en matière de cookies
Paramètres du navigateur : Ajustez les préférences de cookies via les paramètres de votre navigateur. Notez que la désactivation des cookies strictement nécessaires peut affecter la fonctionnalité du site web.
Outils de refus :
- Module complémentaire de navigateur pour refuser Google Analytics : https://tools.google.com/dlpage/gaoptout
- Préférences publicitaires Meta : https://www.facebook.com/ads/preferences
Global Privacy Control (GPC) : Nous honorons les signaux Global Privacy Control pour les cookies marketing. Extension de navigateur GPC : https://globalprivacycontrol.org/
Do Not Track : Notre site web honore les signaux Global Privacy Control mais ne répond pas aux anciens signaux Do Not Track (DNT) du navigateur, car il n'existe pas de standard accepté pour la mise en œuvre de DNT.
10.3 Application mobile et appareil
L'application mobile et l'appareil CODE27 n'utilisent pas :
- Cookies publicitaires
- Suivi inter-applications
- Identifiants publicitaires (sauf pour les analyses de l'App Store)
- SDK d'analyse tierce (au-delà du rapport de plantage)
Divulgations spécifiques à l'IA
11.1 Limites de l'IA
Les Services utilisent l'intelligence artificielle pour générer des réponses. Vous devez comprendre :
- Les réponses de l'IA peuvent contenir des imprécisions, des erreurs ou du matériel offensant
- Le contenu généré par l'IA ne représente pas nos vues ou opinions
- Vous ne devez pas vous fier aux réponses de l'IA pour des conseils médicaux, juridiques, financiers ou professionnels
- Vous devez évaluer le contenu généré par l'IA pour sa précision avant de vous y fier ou de le partager
- Les réponses de l'IA sont générées dynamiquement ; des saisies similaires peuvent produire des résultats différents selon le contexte de la conversation
- L'IA n'est pas un substitut aux relations humaines ou aux services professionnels
11.2 Formation à l'IA et amélioration des modèles
Nos modèles d'IA : Nous n'utilisons pas vos conversations pour former nos propres modèles d'IA.
Fournisseurs d'IA tiers : ElevenLabs peut utiliser des données vocales pour améliorer ses modèles d'IA selon sa politique de confidentialité. Vous pouvez refuser en nous contactant à privacy@code27.co pour demander un refus en votre nom. Voir la Politique de confidentialité d'ElevenLabs : https://elevenlabs.io/privacy-policy
11.3 Prise de décision automatisée
Nous utilisons des systèmes automatisés pour :
- Filtrage de contenu et surveillance de sécurité
- Vérification d'âge (estimation de l'âge par reconnaissance faciale, si applicable)
- Détection de fraude et prévention d'abus
- Détection d'intervention en crise
Ces systèmes automatisés peuvent avoir des effets significatifs sur votre accès aux Services. Vous pouvez :
- Demander une revue humaine des décisions automatisées
- Contester des déterminations inexactes
- Contacter privacy@code27.co pour exercer ces droits
Vos droits en matière de vie privée
Selon votre localisation, vous pouvez avoir certains droits concernant vos informations personnelles.
12.1 Droits universels
Accès : Demandez une copie des informations personnelles que nous détenons à votre sujet.
Correction : Demandez la correction des informations personnelles inexactes ou incomplètes.
Suppression : Demandez la suppression de vos informations personnelles, sous réserve des obligations légales et des intérêts légitimes.
Portabilité des données : Demandez une copie de vos informations personnelles dans un format structuré, lisible par machine (JSON ou CSV).
Opposition : Vous opposer au traitement de vos informations personnelles selon des intérêts légitimes.
Restriction : Demandez une restriction du traitement dans certaines circonstances.
Retirer le consentement : Lorsque le traitement est basé sur le consentement, retirez votre consentement à tout moment (n'affecte pas la légalité du traitement antérieur).
Déposer une plainte : Déposez une plainte auprès de votre autorité de surveillance si vous pensez que nous avons violé vos droits à la vie privée.
12.2 Comment exercer vos droits
Pour exercer ces droits, contactez-nous à :
- E-mail : privacy@code27.co
- App : Paramètres > Compte > Droits en matière de vie privée
- Formulaire web : code27.co/privacy-request
Vérification : Nous vérifierons votre identité avant de répondre à une demande (par exemple, en confirmant le contrôle de votre adresse e-mail ou en demandant des informations supplémentaires limitées).
Agents autorisés : Vous pouvez autoriser un agent à soumettre une demande en votre nom. Nous pouvons demander une preuve d'autorisation et la vérification de votre identité.
Délai de réponse : Nous répondrons dans un délai de 30 jours (45 jours pour les demandes complexes). Nous vous notifierons si nous avons besoin de temps supplémentaire.
Pas de frais : Nous ne facturons pas de frais pour exercer vos droits à moins que la demande ne soit manifestement infondée, excessive ou répétitive.
12.3 Droits GDPR (Résidents EEE/Royaume-Uni)
Si vous vous trouvez dans l'Espace économique européen ou le Royaume-Uni, vous avez des droits supplémentaires selon le GDPR/UK GDPR :
- Droit de déposer une plainte auprès de votre autorité de surveillance
- Droit à la portabilité des données dans un format lisible par machine
- Droit de vous opposer au marketing direct (y compris le profilage)
- Droit de vous opposer à la prise de décision automatisée
- Droit à l'effacement (« droit à l'oubli ») sous réserve d'exceptions légales
Autorités de surveillance : Une liste des autorités de protection des données de l'EEE est disponible sur https://edpb.europa.eu/about-edpb/board/members_en. Information Commissioner's Office du Royaume-Uni : https://ico.org.uk
Droits à la vie privée en Californie (CCPA/CPRA)
Les résidents de Californie ont des droits supplémentaires selon le California Consumer Privacy Act (CCPA) tel que modifié par le California Privacy Rights Act (CPRA).
13.1 Catégories d'informations collectées
Voir la Section 1 pour des descriptions détaillées. Au cours des 12 mois précédant la date de dernière mise à jour de cette Politique, nous avons collecté les catégories suivantes d'informations personnelles :
- Identifiants : Nom, e-mail, pseudonyme du Compte, identifiants de l'appareil, adresse IP
- Catégories d'informations personnelles (Cal. Civ. Code § 1798.80(e)) : Nom, adresse, numéro de téléphone
- Caractéristiques de classification protégées : Âge, date de naissance
- Informations commerciales : Historique d'achat, transactions de paiement
- Informations biométriques : Géométrie faciale (uniquement pour le déverrouillage facial optionnel, stockée sur l'appareil)
- Activité Internet ou réseau : Historique de navigation sur notre site web, utilisation de l'Appareil, journaux d'interaction avec l'appareil
- Données de géolocalisation : Localisation générale (pays/référentiel géographique) déduite de l'adresse IP
- Informations audio, électroniques, visuelles : Enregistrements vocaux, images, vidéo (traité en temps réel, non stocké)
- Inférences : Préférences, caractéristiques, modèles de comportement déduits de l'utilisation
13.2 Sources d'informations
- Directement auprès de vous (création de compte, participations aux Promotions, communications)
- Automatiquement depuis votre Appareil, l'App ou l'utilisation du site web
- Depuis des fournisseurs d'authentification tierce (Google, Apple)
- Depuis des fournisseurs de services (processeurs de paiement, analyses)
13.3 Buts de la collecte
Voir la Section 2 pour des buts détaillés. Nous utilisons les informations personnelles pour :
- Fournir et améliorer les Services
- Traiter les paiements et remplir les transactions
- Communiquer avec vous
- Administrer les Promotions
- Assurer la sécurité et la protection
- Respecter les obligations légales
13.4 Partage des informations personnelles
Au cours des 12 mois précédant la date de dernière mise à jour de cette Politique, nous avons divulgué les catégories suivantes d'informations personnelles à des fins commerciales :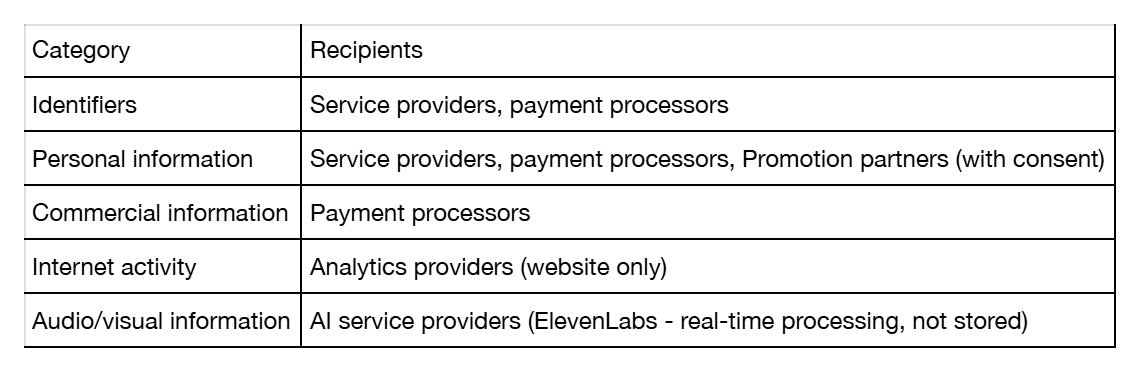
Nous ne vendons pas les informations personnelles selon la définition de la loi californienne.
« Partage » pour la publicité comportementale inter-contexte : Notre utilisation de Meta Pixel et Google Analytics sur notre site web (pas sur l'Appareil ou l'App) peut constituer un « partage » aux fins de publicité comportementale inter-contexte selon la loi californienne. Les résidents de Californie peuvent refuser sur code27.co/your-privacy-choices ou en activant Global Privacy Control.
13.5 Droits à la vie privée en Californie
Droit à la connaissance/accès : Demandez la divulgation de :
- Catégories et pièces spécifiques d'informations personnelles collectées
- Catégories de sources à partir desquelles les informations ont été collectées
- Buts commerciaux ou commerciaux de la collecte
- Catégories de tierces parties avec lesquelles nous partageons les informations
Droit à la suppression : Demandez la suppression des informations personnelles que nous avons collectées (sous réserve d'exceptions).
Droit à la correction : Demandez la correction des informations personnelles inexactes.
Droit de refuser la vente/le partage : Nous ne vendons pas les informations personnelles contre une contrepartie monétaire. Vous pouvez refuser le « partage » pour la publicité comportementale inter-contexte (Meta Pixel, Google Analytics sur le site web) sur code27.co/your-privacy-choices.
Droit de limiter l'utilisation des informations personnelles sensibles : Nous n'utilisons pas les informations personnelles sensibles pour des buts au-delà de la fourniture du service (selon la définition du CPRA).
Droit à la non-discrimination : Nous ne vous discriminerons pas pour avoir exercé vos droits.
Loi Shine the Light : Les résidents de Californie peuvent demander des informations sur la divulgation d'informations personnelles à des tierces parties à des fins de marketing direct. Nous ne partageons pas les informations personnelles avec des tierces parties à des fins de marketing direct.
13.6 Comment exercer les droits californiens
Soumettez des demandes via :
- E-mail : privacy@code27.co (objet : « Demande de vie privée en Californie »)
- Téléphone : 1-844-726-3327 (gratuit)
Agents autorisés : Vous pouvez désigner un agent autorisé pour soumettre des demandes en votre nom. Nous pouvons demander la vérification de l'autorisation.
Délai de réponse : Nous répondrons dans un délai de 45 jours (peut être prolongé à 90 jours pour des demandes complexes avec notification).
Appels : Si nous refusons votre demande en tout ou en partie, vous pouvez faire appel en répondant à notre e-mail de décision avec « Appel » dans l'objet. Nous expliquerons notre décision finale par écrit dans le délai requis par la loi.
Transferts internationaux de données
Nous exploitons une infrastructure de calcul située en Amérique du Nord (États-Unis et Canada). Lorsque vous utilisez nos Services, vos données personnelles sont transférées et traitées sur nos serveurs dans ces emplacements.
14.1 Transferts transfrontaliers
Clauses contractuelles standard (CCS) : Nous utilisons des garanties appropriées pour les transferts internationaux de données, y compris les Clauses contractuelles standard avec les fournisseurs de services qui traitent des données hors de votre juridiction, y compris ElevenLabs et Stripe.
Votre consentement : En utilisant nos Services, vous reconnaissez et consentez au transfert de vos données personnelles vers les États-Unis et le Canada pour le traitement comme décrit dans cette Politique.
Vous pouvez demander une copie des garanties que nous utilisons pour les transferts internationaux en contactant privacy@code27.co.
14.2 Tableau des transferts transfrontaliers de données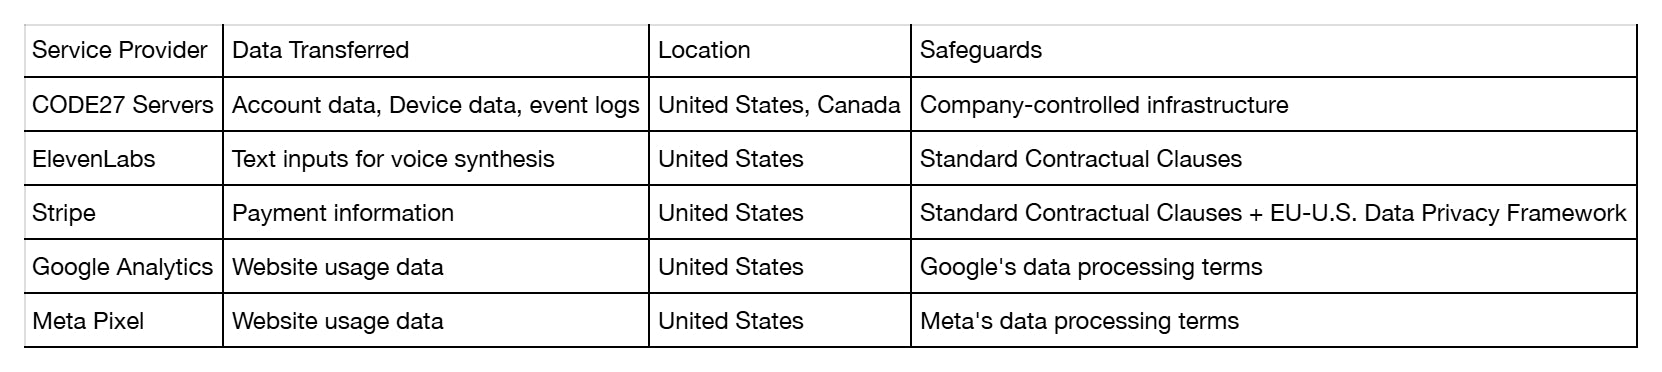
Sécurité
Nous mettons en œuvre des mesures de sécurité techniques et organisationnelles pour protéger les informations personnelles, y compris :
Mesures techniques :
- Chiffrement des données en transit (TLS/SSL) et au repos (AES-256)
- Authentification sécurisée et hachage de mots de passe (bcrypt)
- Contrôles d'accès et permissions basées sur les rôles
- Audits de sécurité réguliers et évaluations de vulnérabilités
- Systèmes de détection et de prévention d'intrusions
- Pratiques de développement sécurisées et révisions de code
Mesures organisationnelles :
- Formation des employés et obligations de confidentialité
- Vérifications d'antécédents pour les employés avec accès aux données
- Procédures de réponse aux incidents et protocoles de notification de violation
- Évaluations de sécurité des fournisseurs et accords de traitement des données
- Minimisation des données et principes de vie privée dès la conception
Limitations : Cependant, aucun système n'est complètement sécurisé. Nous ne pouvons pas garantir la sécurité absolue de vos informations. Vous utilisez les Services à vos propres risques.
Notification de violation de données : En cas de violation de données affectant vos informations personnelles, nous vous notifierons selon la loi applicable. Les notifications seront envoyées par e-mail à l'adresse de votre compte dans le délai requis par la loi (typiquement 72 heures pour le GDPR, sans retard déraisonnable pour le CCPA).
Modifications de cette Politique
Nous pouvons mettre à jour cette Politique de temps à autre pour refléter des changements dans nos pratiques, nos exigences légales ou nos opérations commerciales.
Notification des modifications : Nous fournirons une notification des changements matériels en :
- Publiant la Politique mise à jour sur cette page avec une nouvelle date « Dernière mise à jour »
- Envoyant une notification par e-mail à votre adresse e-mail enregistrée
- Affichant une notification visible dans l'interface de l'App ou de l'appareil
- Autres moyens de notification raisonnables
Date d'entrée en vigueur : Les modifications deviendront effectives :
- Pour les changements matériels affectant vos droits : 30 jours après la notification
- Pour les changements non matériels (ex : clarifications, mise en forme) : Immédiatement après la publication
Votre acceptation : En continuant à utiliser les Services après la date d'entrée en vigueur de la Politique mise à jour, vous acceptez d'être lié par la Politique modifiée. Si vous n'acceptez pas les changements, vous devez arrêter d'utiliser les Services et supprimer votre Compte.
Historique des versions : Nous maintenons un historique des versions de cette Politique. Vous pouvez demander des versions précédentes en contactant privacy@code27.co.
Nous contacter
Pour toute question relative à la vie privée, pour exercer vos droits en matière de vie privée ou pour signaler des préoccupations en matière de vie privée, veuillez nous contacter :
SyBran Technology Limited
Téléphone : 1-844-726-3327 (gratuit)
E-mail :
- Questions relatives à la vie privée : privacy@code27.co
- Questions générales : service@code27.co
- Demandes de sujet de données : privacy@code27.co
Adresse postale :
SyBran Technology Limited
440 N BARRANCA AVE #9805
COVINA, CA 91723
ÉTATS-UNIS
À l'attention : Responsable de la vie privée
Site web : code27.co
Délai de réponse : Nous répondrons à votre demande dans le délai requis par la loi applicable (typiquement 30 jours, 45 jours pour les demandes complexes).
Portée territoriale et évaluation de représentant EEE/Royaume-Uni
Nous acceptons les utilisateurs de l'EEE et du Royaume-Uni. Pour les personnes situées dans l'EEE/Royaume-Uni, notre traitement peut relever de la portée territoriale du GDPR/UK GDPR (Article 3). Nous ne sommes pas établis dans l'EEE/Royaume-Uni.
Évaluation du représentant (Article 27 GDPR) :
Le traitement des données personnelles dans le cadre des Promotions est une activité occasionnelle qui ne fait pas partie de nos opérations commerciales principales régulières de conception, de fabrication et de vente de produits matériels. Selon notre évaluation conformément à l'Article 27(2)(a) GDPR (et la disposition équivalente du GDPR du Royaume-Uni), ce traitement est occasionnel, n'implique pas de traitement à grande échelle de données de catégorie spéciale ou de données d'infraction pénale, et est peu susceptible de porter atteinte aux droits et libertés des individus. Par conséquent, la nomination d'un représentant EEE/Royaume-Uni n'est pas requise pour le moment.
Engagement envers la conformité : Si la nature de notre traitement change, ou si nous recevons une demande valable d'un sujet de données ou d'une autorité de surveillance de l'EEE/Royaume-Uni indiquant le besoin d'un représentant désigné, nous nommerons rapidement un représentant pour assurer une communication efficace et la conformité.
Les participants de l'EEE/Royaume-Uni peuvent envoyer des demandes de données à privacy@code27.co; nous répondrons dans les délais requis par la loi applicable. Rien ici ne limite aucun droit des sujets de données de l'EEE/Royaume-Uni de déposer une plainte auprès d'une autorité de surveillance.
Toutes les questions de l'EEE/Royaume-Uni relatives à cette évaluation peuvent être adressées à privacy@code27.co; nous répondrons dans les délais requis par la loi applicable.
FIN DE LA POLITIQUE DE CONFIDENTIALITÉ
Accusé de réception : En utilisant les Services, vous reconnaissez avoir lu, compris et accepté cette Politique de confidentialité.
CODE27 POLITIQUE DE CONFIDENTIALITÉ
Dernière mise à jour : 27 octobre 2025
Date d'entrée en vigueur : 27 octobre 2025
Introduction
SyBran Technology Limited (« Société », « nous », « notre » ou « nos »), une société constituée selon le droit de la République populaire de Chine, accorde de l'importance à la vie privée des personnes qui utilisent nos produits et services. Cette Politique de confidentialité (« Politique ») explique comment nous collectons, utilisons, divulguons, stockons et protégeons les informations personnelles des utilisateurs de nos Services.
Qui sommes-nous : Nous sommes SyBran Technology Limited, l'entreprise derrière CODE27, un appareil et une plateforme compagnon d'intelligence artificielle.
Ce que cette politique couvre : Cette politique s'applique aux informations personnelles collectées via :
- L'appareil matériel CODE27 (« Appareil »)
- L'application mobile CODE27 (« App »)
- Notre site web à code27.co et tous ses sous-domaines (« Site web »)
- Tous les services compagnons d'intelligence artificielle, y compris l'animation de personnages 3D, l'interaction vocale, le traitement d'images et le traitement audio
- Les concours, jeux-concours, compétitions et activités promotionnelles (« Promotions »)
- Les galeries publiques, les fonctions de vote et les interactions communautaires
- Le support client et les communications
(collectivement, les « Services »)
Votre consentement : En utilisant nos Services, vous reconnaissez avoir lu, compris et accepté les pratiques de données décrites dans cette Politique. Si vous n'acceptez pas cette Politique, veuillez ne pas utiliser les Services.
Coordonnées : Pour toute question relative à la vie privée ou pour exercer vos droits en matière de vie privée, contactez-nous à privacy@code27.co.
Informations que nous collectons
Nous collectons les informations que vous nous fournissez, les informations collectées automatiquement lors de votre utilisation des Services et les informations provenant de tiers.
1.1 Informations que vous fournissez
Informations de compte : Lorsque vous créez un compte, nous collectons :
- Nom ou nom d'affichage/pseudonyme
- Adresse e-mail
- Mot de passe (stocké sous forme de hachage cryptographique)
- Date de naissance (pour la vérification d'âge)
- Pays/référentiel géographique
- Préférences et paramètres du compte
Informations de paiement : Nous utilisons des processeurs de paiement tiers pour gérer les transactions. Nous ne stockons pas directement de numéros de carte de crédit complets ou d'identifiants bancaires sur nos serveurs. Nos processeurs de paiement incluent :
- Airwallex (pour les achats d'appareils et d'accessoires) : Collecte les détails de paiement incluant le nom, l'adresse de facturation et les informations relatives au moyen de paiement. Politique de confidentialité : https://www.airwallex.com/privacy-policy
- Stripe (pour les services d'abonnement) : Traite les paiements d'abonnements récurrents lors du lancement des services d'abonnement. Politique de confidentialité : https://stripe.com/privacy
- Kickstarter (pour les contributeurs de campagnes) : Si vous avez acheté via notre campagne Kickstarter, le paiement a été traité par Kickstarter conformément à sa politique de confidentialité. Politique de confidentialité : https://www.kickstarter.com/privacy
Informations de vérification : Pour ajuster les paramètres du filtre de contenu ou accéder aux fonctions réservées aux personnes âgées, nous pouvons collecter des données de vérification d'âge via des méthodes approuvées telles que :
- Confirmation de la date de naissance
- Vérification d'une pièce d'identité avec photo
- Vérification par carte bancaire
- Technologie d'estimation de l'âge par reconnaissance faciale
- Authentification auprès de l'opérateur de réseau mobile
Nous ne stockons que le résultat de la vérification (statut : réussite/échec) et la date de vérification, et non des copies des documents d'identité.
Participations aux Promotions : Lorsque vous participez à des Promotions, nous collectons :
- Soumissions de participation (œuvres, images, descriptions, titres)
- Liens de portfolio et pseudonymes de réseaux sociaux
- Balises de métadonnées (style artistique, méthode de rendu, humeur/thème, forme de personnage)
- Teasers publics et moments forts de personnages
- Notes confidentielles pour les juges (visibles uniquement par le panel de juges)
- Activité de vote et préférences
Données de vérification des gagnants : Si vous êtes sélectionné comme finaliste ou gagnant dans une Promotion, nous collectons :
- Nom légal complet
- Adresse postale et numéro de téléphone
- Pièce d'identité délivrée par l'État (pour vérification)
- Formulaires fiscaux (W-9, W-8BEN ou équivalent local)
- Pour les mineurs : Nom du parent/tuteur, coordonnées et preuve documentaire de consentement
Contenu utilisateur : Nous traitons le contenu suivant lorsque vous interagissez avec votre compagnon d'IA :
- Saisies de texte et messages
- Enregistrements vocaux
- Images et vidéos
- Scripts personnalisés et configurations de Spellbooks
- Modèles 3D et actifs personnalisés téléchargés
Important : Le Contenu utilisateur est traité en temps réel pour générer des réponses d'IA et est immédiatement supprimé après traitement. Nous ne stockons pas de conversations, d'enregistrements vocaux, d'images ou de données vidéo de manière permanente dans nos systèmes cloud (voir Section 3 pour plus de détails).
Communications : Si vous contactez le support client, fournissez des retours ou communiquez avec nous, nous collectons :
- Contenu de vos messages et pièces jointes
- Coordonnées
- Historique des tickets de support
1.2 Informations collectées automatiquement
Informations sur l'appareil : Nous collectons des informations sur votre Appareil CODE27, y compris :
- Numéro de série de l'appareil et modèle matériel
- Version du firmware et version du système d'exploitation
- Identifiants de l'appareil (adresse MAC, identifiant unique de l'appareil)
- Configuration matérielle et capacités
Informations d'utilisation : Nous collectons des informations anonymisées sur la manière dont vous utilisez les Services, y compris :
- Fonctionnalités accessibles et horodatages des interactions
- Durée et fréquence des sessions
- Journaux d'erreurs et rapports de plantage
- Métriques de performance et informations de diagnostic
- Version de l'App et historique des mises à jour
Ces informations sont collectées sous forme de journaux d'événements anonymisés (voir Section 4 pour plus de détails).
Informations sur l'application mobile : Depuis l'application mobile CODE27, nous collectons :
- Version de l'App
- Type et modèle d'appareil mobile
- Version du système d'exploitation
- Identifiants de l'appareil (IDFA sur iOS, Advertising ID sur Android, si autorisé)
- Rapports de plantage et journaux d'erreurs
Informations de localisation : Nous pouvons déduire votre localisation générale (pays/référentiel géographique) à partir de votre adresse IP pour :
- Respecter les exigences légales régionales
- Fournir des services adaptés à votre localisation
- Appliquer des restrictions de contenu régionales
- Déterminer les lois sur la vie privée applicables
Nous ne collectons pas de données de géolocalisation précises à moins que vous n'activiez explicitement les services de localisation pour des fonctionnalités spécifiques.
Données de caméra et de microphone : Lorsque vous utilisez des fonctions de caméra ou de microphone avec votre compagnon d'IA :
- Les données visuelles et audio sont transmises à nos services cloud pour un traitement d'IA en temps réel
- Ces données sont immédiatement supprimées après traitement et génération de réponse
- Aucun enregistrement persistant n'est stocké dans les systèmes cloud
- Voir Section 5 pour plus de détails sur le traitement biométrique
1.3 Informations provenant de tiers
Authentification tierce : Si vous choisissez de vous connecter via des services d'authentification tierce, nous recevons des informations personnelles de ces fournisseurs :
- Connexion Google : Nous recevons votre nom, votre adresse e-mail, votre photo de profil et l'identifiant de votre compte Google. Politique de confidentialité de Google : https://policies.google.com/privacy
- Connexion Apple : Nous recevons votre nom, votre adresse e-mail (ou l'e-mail privé relayé Apple) et l'identifiant de votre Apple ID. Politique de confidentialité d'Apple : https://www.apple.com/legal/privacy/
- Connexion Discord : Nous recevons votre pseudonyme, votre adresse e-mail, votre avatar, votre identifiant utilisateur Discord et votre discriminant. Politique de confidentialité de Discord : https://discord.com/privacy
- Connexion X (Twitter) : Nous recevons votre nom, votre pseudonyme, votre adresse e-mail, votre photo de profil et l'identifiant de votre compte X. Politique de confidentialité de X : https://x.com/en/privacy
En utilisant l'authentification tierce, vous nous autorisez à collecter ces informations selon vos autorisations sur ces services.
Intégrations tierces : Lorsque vous utilisez Spellbooks pour vous connecter à des services tierces, ces services peuvent fournir des données à l'Appareil selon votre configuration d'intégration. Nous ne stockons pas les réponses des API tierces sur nos serveurs.
Fournisseurs de services : Nous pouvons recevoir des informations de la part de fournisseurs de services qui nous aident à exploiter les Services, y compris les processeurs de paiement, les services de prévention de fraude et les fournisseurs d'analyses.
Comment nous utilisons vos informations
Nous utilisons les informations que nous collectons dans les buts suivants, selon les bases légales spécifiées dans le tableau ci-dessous.
Bases légales expliquées :
- Exécution du contrat : Le traitement est nécessaire pour fournir les Services que vous avez demandés
- Consentement : Vous avez donné une autorisation explicite pour le traitement
- Obligation légale : Le traitement est requis pour se conformer aux lois applicables
- Intérêt légitime : Le traitement est nécessaire pour nos intérêts commerciaux légitimes, équilibrés avec vos droits à la vie privée
Vous pouvez retirer votre consentement à tout moment en contactant privacy@code27.co ou en ajustant les paramètres de votre Compte. Le retrait du consentement n'affecte pas la légalité du traitement effectué avant ce retrait.
Architecture de traitement des données
CODE27 utilise une architecture sans état préservant la vie privée qui minimise la rétention de données dans les systèmes cloud.
3.1 Traitement cloud (sans stockage)
Lorsque vous interagissez avec votre compagnon d'IA en utilisant nos services cloud :
1. Vos entrées vocales, textuelles et visuelles sont transmises à nos services cloud pour un traitement d'IA en temps réel
2. La détection d'émotions analyse l'état émotionnel actuel pour adapter les réponses du compagnon
3. Les réponses générées par l'IA sont renvoyées à votre Appareil
4. L'audio, les images et les vidéos bruts sont immédiatement supprimés après traitement
5. Aucun contenu de conversation, enregistrement vocal ou données visuelles n'est stocké dans notre cloud
Cette approche sans état signifie :
- Les conversations ne sont pas accessibles à notre examen ou analyse
- Vos interactions restent privées et éphémères
- Nous ne pouvons pas récupérer ou reconstruire des conversations passées depuis nos serveurs
- La vie privée est protégée dès la conception
3.2 Stockage sur l'appareil (contrôlé par l'utilisateur)
Les données stockées localement sur votre Appareil CODE27 incluent :
- Historique des conversations avec votre compagnon d'IA
- Contexte émotionnel et résumés de conversations (dans le cadre de la mémoire du compagnon)
- Personnalisations et préférences du compagnon d'IA
- Modèles 3D et actifs personnalisés téléchargés
- Configurations d'intégration de Spellbooks
- Modèles biométriques de déverrouillage facial (si activés : stockés uniquement dans le stockage sécurisé intégré à l'appareil)
Vous conservez le contrôle total des données stockées sur l'appareil via :
- Paramètres > Gestion des données
- Appareil > Réinitialisation d'usine
- App > Exporter des données (si disponible)
Nous n'avons pas accès aux données stockées localement sur votre Appareil à moins que vous ne choisissiez de les synchroniser ou que vous ne contactiez le support pour résoudre des problèmes.
3.3 Stockage de données cloud (minimal)
Nous stockons les données suivantes sur nos serveurs :
- Identifiants de compte (adresse e-mail, hachage du mot de passe)
- Statut d'abonnement et historique des paiements (seuls les enregistrements de transactions)
- Informations d'enregistrement de l'appareil (numéro de série de l'appareil, date d'activation, version du firmware)
- Journaux d'événements anonymisés (décrits dans la Section 4)
- Participations aux Promotions et contenu de la galerie publique
- Documents de vérification des gagnants (conservés selon les exigences légales)
Journaux d'événements et surveillance de la sécurité
4.1 Journaux d'événements anonymisés
Pour exploiter les Services en toute sécurité et démontrer la conformité légale, nous créons des journaux d'événements anonymisés incluant :
- Horodatage de l'événement
- Type d'événement (ex : auth.login.success, feature.camera.activated, integration.api.called)
- Identifiant de l'appareil (à des fins de débogage)
- Statut de réussite/échec et codes d'erreur
- Statistiques générales d'utilisation des fonctionnalités
Ce qui n'est pas enregistré : Contenu des messages, saisies/utilisateurs, enregistrements vocaux, images, vidéos ou toute information personnelle reconstitutable.
Rétention : Les journaux d'événements opérationnels sont conservés pendant 90 jours. Les journaux d'intervention de sécurité sont conservés pendant 3 ans sous forme anonymisée pour la conformité aux rapports SB243 de la Californie.
4.2 Surveillance de la sécurité et intervention en crise
Nous employons des systèmes automatisés en temps réel pour détecter les expressions de pensées suicidaires, d'automutilation ou de situations de crise conformément à la Section 22601 et suivantes du Code des affaires et professions de la Californie (Loi Assemblée 2939 - SB243).
Lorsque nos systèmes détectent des expressions préoccupantes :
1. Vous recevez une notification immédiate avec des informations sur les ressources de crise :
- Ligne nationale de prévention du suicide : 988
- Ligne de texte de crise : Envoyez HOME au 741741
- Services d'urgence : 911
2. Un journal d'événements anonymisé enregistre :
- Horodatage
- Type d'intervention (ex : safety.crisis_detected, safety.resources_displayed)
- Identifiant de l'appareil
- Aucun contenu de conversation n'est stocké
3. Le compagnon d'IA peut ajuster ses réponses pour prioriser la sécurité
Rapport des métriques de sécurité : À partir du 1er juillet 2027, nous ferons état de métriques de sécurité agrégées à l'Office de prévention du suicide de la Californie comme requis par la loi. Ces rapports ne contiennent que des données statistiques anonymisées, et pas d'informations sur les utilisateurs individuels.
Détails : Nos protocoles de sécurité complets sont publiés sur code27.co/safety.
4.3 Mesures automatisées de protection des données
CODE27 met en œuvre un filtrage de contenu en temps réel pour détecter et bloquer la transmission de catégories d'informations hautement sensibles, y compris :
- Numéros d'identité gouvernementaux (numéros de sécurité sociale, permis de conduire, passeports)
- Identifiants de comptes financiers (numéros de carte de crédit/débit avec codes de sécurité, numéros de compte bancaire et codes d'acheminement)
- Identifiants d'authentification (mots de passe, codes de sécurité, clés API lorsqu'ils ne sont pas utilisés pour des intégrations Spellbook autorisées)
Lorsque nos systèmes détectent ces types de données :
1. Les informations sont bloquées avant d'être traitées par les services d'IA
2. Ne sont pas stockées dans les journaux ou enregistrements
3. Remplacées par un avis de protection de la vie privée pour l'utilisateur
Données que vous contrôlez : Le filtrage de CODE27 est conçu pour prévenir la divulgation accidentelle d'identifiants hautement sensibles. Les types de données suivants peuvent être traités lorsqu'ils sont partagés volontairement dans le cadre d'une interaction normale avec le compagnon :
- Numéros de téléphone et adresses e-mail (particulièrement pour les intégrations Spellbook avec des contacts, des calendriers et des e-mail)
- Informations de santé générales ou personnelles partagées dans la conversation
- Informations publiques récupérées via des intégrations API Spellbook
Limitations : Le filtrage automatisé ne peut pas garantir la détection de toutes les informations sensibles dans tous les contextes. Les utilisateurs doivent éviter de partager des identifiants hautement sensibles avec les systèmes d'IA et vérifier attentivement les permissions d'intégration de Spellbook.
Journaux d'événements de filtrage : Lorsque le filtrage de données sensibles est déclenché, nous créons un journal d'événements anonymisé incluant :
- Horodatage
- Type de filtrage activé
- Identifiant de l'appareil
- Aucun contenu des données filtrées ou identifiants d'utilisateur n'est stocké
Ces journaux sont conservés pendant 90 jours pour la surveillance de sécurité et la conformité.
Données visuelles et informations biométriques
5.1 Traitement de la caméra
La caméra de l'Appareil CODE27 permet des interactions visuelles avec votre compagnon d'IA. Les fonctions de caméra nécessitent votre autorisation explicite lors de la première utilisation et peuvent être désactivées dans Paramètres > Vie privée > Caméra.
Traitement des données visuelles :
- Le flux de la caméra est traité en temps réel pour permettre des réponses d'IA visuelles
- La fonction optionnelle de reconnaissance d'émotions analyse les expressions faciales pour comprendre le contexte émotionnel et adapter les réponses du compagnon
- Les données visuelles peuvent être traitées sur l'appareil ou via des services d'IA cloud selon la complexité de la fonction
- Toutes les données visuelles sont immédiatement supprimées après traitement
Rétention des données :
- Les données visuelles sont traitées en temps réel et immédiatement supprimées après traitement
- Les résumés de contexte émotionnel sont stockés sur votre Appareil dans le cadre de la mémoire du compagnon
- Aucun profil de reconnaissance faciale persistant n'est stocké dans les systèmes cloud
- Aucune image ou enregistrement vidéo n'est conservé sur nos serveurs
Indicateur physique : Un voyant physique s'active lorsque la caméra est en cours d'utilisation, confirmant visuellement l'activité de la caméra.
Contrôle utilisateur : Toutes les fonctions de caméra peuvent être désactivées dans Paramètres de l'appareil > Vie privée > Caméra. La désactivation de la caméra empêche les interactions visuelles mais n'affecte pas les autres fonctionnalités de l'appareil.
Base légale : Le traitement des données de la caméra, y compris la reconnaissance d'émotions, est basé sur votre consentement explicite. La détection d'émotions traite les données visuelles pour comprendre le contexte émotionnel des réponses d'IA, et non dans un but d'identification. Vous pouvez retirer votre consentement et désactiver ces fonctions à tout moment dans Paramètres > Vie privée > Caméra.
5.2 Authentification par déverrouillage facial (optionnelle)
CODE27 propose une fonction optionnelle de déverrouillage facial pour l'authentification de l'appareil.
Comment fonctionne le déverrouillage facial :
1. Lorsqu'elle est activée, les données biométriques faciales sont capturées et converties en un modèle mathématique chiffré
2. Ce modèle est stocké exclusivement sur votre Appareil CODE27 dans le stockage sécurisé intégré à l'appareil
3. L'authentification faciale s'effectue entièrement sur l'appareil via une comparaison locale
4. Les données biométriques faciales ne sont JAMAIS transmises à des serveurs cloud ni stockées à distance
Base légale : Le traitement du déverrouillage facial dépend de votre consentement explicite. Vous pouvez désactiver le déverrouillage facial à tout moment dans Paramètres > Sécurité.
Rétention des données : Les modèles de déverrouillage facial sont stockés sur l'appareil jusqu'à ce que vous désactiviez la fonction ou effectuiez une réinitialisation d'usine. Nous n'avons pas accès à ces modèles biométriques.
Avis sur les données biométriques (BIPA de l'Illinois et lois similaires) : Si vous résidez dans l'Illinois ou dans une autre juridiction avec des lois sur la vie privée biométrique, vous reconnaissez que :
- Le déverrouillage facial utilise des identifiants biométriques (géométrie faciale)
- Les données biométriques sont stockées sur votre Appareil et conservées jusqu'à ce que vous désactiviez la fonction
- Les données biométriques sont utilisées uniquement dans un but d'authentification
- Nous ne vendons pas, ne louons pas ou n'échangeons pas de données biométriques
- Les données biométriques sont protégées selon des mesures de sécurité standardisées dans l'industrie
Comment nous partageons vos informations
Nous ne partageons les informations personnelles que dans les circonstances limitées décrites ci-dessous. Nous ne vendons pas les informations personnelles contre une contrepartie monétaire.
6.1 Fournisseurs de services
Nous partageons les données personnelles avec des fournisseurs de services tiers qui nous aident à exploiter nos Services selon des obligations contractuelles de protéger vos données :
Services d'IA et vocaux :
- ElevenLabs, Inc. fournit la synthèse vocale texte-parole et les services d'IA conversationnelle. Lorsque vous interagissez avec votre compagnon d'IA, les saisies de texte sont transmises à ElevenLabs pour la génération de voix et le traitement d'IA. ElevenLabs traite ces données selon sa politique de confidentialité : https://elevenlabs.io/privacy-policy
- Rétention des données par ElevenLabs : Les données vocales peuvent être conservées par ElevenLabs jusqu'à 3 ans après la dernière interaction et peuvent être utilisées pour l'amélioration des modèles d'IA. Vous pouvez refuser la formation à l'IA de ElevenLabs en nous contactant à privacy@code27.co pour demander un refus en votre nom.
Traitement des paiements :
- Airwallex traite les achats de matériel pour l'appareil CODE27 et les accessoires. Politique de confidentialité : https://www.airwallex.com/privacy-policy
- Stripe, Inc. traitera les paiements d'abonnements lors du lancement des services d'abonnement. Politique de confidentialité : https://stripe.com/privacy
Analyses du site web (site web uniquement) :
- Google Analytics collecte les informations d'utilisation du site web y compris les vues de page, les pages référentes et les adresses IP anonymisées. L'appareil CODE27 et l'application mobile n'utilisent pas Google Analytics. Refus : https://tools.google.com/dlpage/gaoptout
- Meta Pixel permet la mesure et la diffusion de publicités sur notre site web. Politique de confidentialité : https://www.facebook.com/privacy/policy. L'appareil CODE27 et l'application mobile n'utilisent pas Meta Pixel.
Infrastructure cloud :
- Nous exploitons notre propre infrastructure de calcul située en Amérique du Nord (États-Unis et Canada). Les données utilisateurs sont traitées sur nos serveurs contrôlés.
Une liste complète des fournisseurs de services, incluant leurs politiques de confidentialité et leurs détails de traitement des données, est disponible sur code27.co/legal/service-providers.
6.2 Intégrations tierces de Spellbooks
Spellbooks vous permet de créer des intégrations personnalisées reliant votre compagnon d'IA à des API et services tierces. Spellbooks est actuellement déployé pour les utilisateurs bêta.
Lorsque vous activez une intégration Spellbooks :
- Les données sont transmises à des services tierces selon votre configuration
- Vous contrôlez quels services tierces connecter
- Vous êtes responsable de la vérification des politiques de confidentialité des services tierces
- Nous ne contrôlons pas et ne sommes pas responsables des pratiques des données tierces
- Les configurations d'intégration sont stockées sur votre Appareil
Traitement des données : Nous créons des journaux d'événements anonymisés lorsque des intégrations sont déclenchées (horodatage, type d'intégration, statut de réussite/échec) sans stocker le contenu des réponses API ou les données personnelles récupérées auprès des services tierces.
6.3 Partenaires de Promotions
Pour les Gagnants et Finalistes (avec votre consentement) : Si vous êtes sélectionné comme finaliste ou gagnant dans une Promotion et fournissez un consentement opt-in, nous pouvons partager vos coordonnées avec des partenaires approuvés afin qu'ils puissent vous contacter concernant des opportunités potentielles de licence, de collaboration ou de commission liées à votre participation.
Pour les mineurs, nous exigeons le consentement du tuteur avant de partager les coordonnées avec des partenaires.
Pour les non-gagnants : Nous ne partageons pas les coordonnées des non-gagnants avec des partenaires à moins que vous ne choisissiez l'opt-in. Nous pouvons transmettre des demandes des partenaires à vous sans partager vos coordonnées.
6.4 Affichage public
Participations aux Promotions : Si vous soumettez une participation à une Promotion, certaines informations seront affichées publiquement dans les galeries :
- Votre nom d'affichage/pseudonyme
- Œuvres et images de participation
- Titre et description publique de la participation
- Liens de portfolio que vous fournissez
- Balises de métadonnées
Ces informations peuvent être indexées par les moteurs de recherche et partagées par d'autres utilisateurs. Nous ne pouvons pas contrôler les reposts ou les caches tierces.
Annonces de gagnants : Si vous êtes sélectionné comme gagnant, nous annoncerons publiquement :
- Votre nom ou nom d'affichage
- Ville d'origine (ville/état/pays)
- Titre et images de la participation
- Lien de portfolio
6.5 Obligations légales
Nous pouvons divulguer les informations personnelles lorsque requis par la loi ou pour protéger nos droits :
- En réponse à des demandes légitimes des forces de l'ordre, des tribunaux ou des autorités gouvernementales
- Pour se conformer aux obligations légales, aux ordonnances judiciaires, aux citations à comparaître ou aux procédures légales
- Pour protéger les droits, la propriété ou la sécurité de SyBran Technology Limited, de nos utilisateurs ou du public
- Pour prévenir, détecter ou enquêter sur la fraude, les menaces de sécurité ou les activités illégales
- Dans le cadre de procédures judiciaires ou d'enquêtes
6.6 Transferts d'entreprise
Si SyBran Technology Limited est impliquée dans une fusion, une acquisition, une vente d'actifs, un financement, une faillite ou toute autre transaction d'entreprise, vos données personnelles peuvent être divulguées à ou transférées à des acquéreurs potentiels ou réels, des investisseurs, des conseillers et d'autres parties impliquées dans la transaction.
Dans de tels cas :
- Les acquéreurs doivent s'engager à protéger vos données conformément à cette Politique de confidentialité
- Nous fournirons une notification par e-mail et une notification visible sur notre site web avant le transfert
- Vos droits sur les données selon la loi applicable restent avec la nouvelle entité
- Vous pouvez exercer vos droits de suppression avant la finalisation du transfert si la loi le permet
Les données stockées localement sur votre Appareil CODE27 restent sous votre contrôle direct et ne sont pas transférées dans le cadre de transactions d'entreprise.
6.7 Avec votre consentement
Nous pouvons partager les informations personnelles avec des tierces parties lorsque vous nous le demandez ou fournissez un consentement explicite.
Promotions et galeries publiques
7.1 Informations collectées pour les Promotions
Lorsque vous participez à des Promotions (concours, jeux-concours, compétitions), nous collectons :
- Participations à la promotion : Œuvres, images, descriptions, titres, liens de portfolio, métadonnées
- Informations de compte : Nom d'affichage, e-mail, pays/référentiel géographique
- Activité de vote : Vos votes et modèles de vote
- Vérification des gagnants : Nom complet, adresse, numéro de téléphone, date de naissance, formulaires fiscaux, pièce d'identité gouvernementale (pour les finalistes/gagnants uniquement)
- Données du tuteur (pour les mineurs) : Nom du tuteur, coordonnées, preuve documentaire de consentement
7.2 Affichage de la galerie publique
Les participations dans la galerie publique peuvent inclure :
- Votre nom d'affichage/pseudonyme
- Œuvres et images
- Titre et description de la participation
- Liens de portfolio
- Balises de métadonnées (style artistique, méthode de rendu, humeur/thème)
Visibilité publique : Le contenu de la galerie publique peut être indexé par les moteurs de recherche et partagé par d'autres. Vous pouvez demander la suppression des participations non gagnantes après la Promotion, sous réserve de faisabilité et de copies résiduelles hors de notre contrôle.
7.3 Comment les données des Promotions sont utilisées
Nous utilisons les données des Promotions pour :
- Recevoir et valider les participations
- Affichage dans la galerie publique
- Vote et jugement
- Sélection des finalistes et des gagnants
- Annonces et publicité
- Livraison des prix et conformité fiscale
- Prévention de fraude et intégrité des votes
- Analyses pour améliorer les futures Promotions
7.4 Rétention des données des Promotions
- Données des non-gagnants : Conservées pendant 12 mois après la fin de la Promotion, puis supprimées ou anonymisées
- Listes de gagnants et participations gagnantes : Conservées à des fins d'archivage et de transparence tant que les résultats de la Promotion sont publiés ou promus autrement, sous réserve d'une revue périodique et de vos droits
- Dossiers liés aux prix et fiscaux : Conservés selon les exigences légales (typique 7 ans)
Mineurs (Âges 13-17)
8.1 Éligibilité
Les participants âgés de 13 à 17 ans peuvent utiliser les Services uniquement avec le consentement d'un parent ou d'un tuteur légal. Les personnes de moins de 13 ans ne sont pas éligibles pour utiliser les Services, et nous supprimerons toute donnée collectée involontairement auprès d'eux.
8.2 Consentement parental
Lors de la création du compte ou de la participation à la Promotion, les mineurs doivent confirmer que le consentement parental a été obtenu. La preuve documentaire sera demandée uniquement si le mineur devient finaliste ou gagnant dans une Promotion, ou si autrement requis par la loi.
Documentation requise (pour les finalistes/gagnants) :
- Nom et coordonnées du tuteur
- Preuve documentaire de consentement (formulaire de consentement signé, déclaration notariée ou vérification vidéo)
- Date de naissance du mineur et pièce d'identité délivrée par l'État (pour vérification d'âge)
Le non-respect de fournir la preuve dans le délai imp entraînera la disqualification des Promotions ou la suspension du Compte.
8.3 Âge de consentement numérique dans l'EEE/Royaume-Uni
Pour les participants de l'EEE/Royaume-Uni, si requis par la loi locale, le consentement doit être fourni ou autorisé par le titulaire de la responsabilité parentale pour les utilisateurs en dessous de l'âge de consentement numérique applicable (13 à 16 selon le pays).
8.4 Protections renforcées pour les mineurs
Pour les utilisateurs de moins de 18 ans :
- Les filtres de contenu sont activés par défaut et ne peuvent pas être ajustés
- Le matériel visuel sexuellement explicite est bloqué
- Une surveillance de sécurité renforcée est appliquée
- Les ressources d'intervention en crise sont affichées en évidence
- Des rappels apparaissent toutes les 3 heures pour prendre des pauses et se souvenir que vous interagissez avec une IA
- Les fonctions de surveillance parentale sont disponibles via les paramètres du Compte
Rétention des données
Nous conservons les informations personnelles seulement aussi longtemps que nécessaire pour les buts définis dans cette Politique, sous réserve d'une revue périodique et des exigences légales applicables.
Rétention des données ElevenLabs : Les données vocales transmises à ElevenLabs pour la synthèse vocale sont soumises à leurs politiques de rétention (jusqu'à 3 ans). Voir la Politique de confidentialité d'ElevenLabs : https://elevenlabs.io/privacy-policy
Exceptions de blocage légal : Nous pouvons conserver les données plus longtemps lorsque requis par la loi, pour résoudre des litiges, faire appliquer des accords ou défendre des réclamations légales. Vous serez notifié si vos données sont soumises à un blocage légal.
Cookies et technologies de suivi
10.1 Cookies du site web
Notre site web utilise des cookies et des technologies similaires à des fins d'analyses et de marketing. L'appareil CODE27 et l'application mobile n'utilisent pas de cookies publicitaires ou de technologies de suivi inter-applications.
Types de cookies :
Cookies strictement nécessaires : Essentiels pour la fonctionnalité du site web, y compris l'authentification, les fonctions de sécurité (protection CSRF) et la gestion des sessions. Ces cookies ne peuvent pas être désactivés.
Cookies d'analyse : Google Analytics collecte les informations d'utilisation du site web y compris les vues de page, les modèles de navigation et les adresses IP anonymisées pour comprendre comment les utilisateurs interagissent avec notre site web. Les pratiques de confidentialité de Google : https://policies.google.com/privacy
Cookies marketing : Meta Pixel permet de mesurer l'efficacité des publicités et de diffuser des publicités pertinentes aux utilisateurs qui ont visité notre site web. Les pratiques de confidentialité de Meta : https://www.facebook.com/privacy/policy
10.2 Vos choix en matière de cookies
Paramètres du navigateur : Ajustez les préférences de cookies via les paramètres de votre navigateur. Notez que la désactivation des cookies strictement nécessaires peut affecter la fonctionnalité du site web.
Outils de refus :
- Module complémentaire de navigateur pour refuser Google Analytics : https://tools.google.com/dlpage/gaoptout
- Préférences publicitaires Meta : https://www.facebook.com/ads/preferences
Global Privacy Control (GPC) : Nous honorons les signaux Global Privacy Control pour les cookies marketing. Extension de navigateur GPC : https://globalprivacycontrol.org/
Do Not Track : Notre site web honore les signaux Global Privacy Control mais ne répond pas aux anciens signaux Do Not Track (DNT) du navigateur, car il n'existe pas de standard accepté pour la mise en œuvre de DNT.
10.3 Application mobile et appareil
L'application mobile et l'appareil CODE27 n'utilisent pas :
- Cookies publicitaires
- Suivi inter-applications
- Identifiants publicitaires (sauf pour les analyses de l'App Store)
- SDK d'analyse tierce (au-delà du rapport de plantage)
Divulgations spécifiques à l'IA
11.1 Limites de l'IA
Les Services utilisent l'intelligence artificielle pour générer des réponses. Vous devez comprendre :
- Les réponses de l'IA peuvent contenir des imprécisions, des erreurs ou du matériel offensant
- Le contenu généré par l'IA ne représente pas nos vues ou opinions
- Vous ne devez pas vous fier aux réponses de l'IA pour des conseils médicaux, juridiques, financiers ou professionnels
- Vous devez évaluer le contenu généré par l'IA pour sa précision avant de vous y fier ou de le partager
- Les réponses de l'IA sont générées dynamiquement ; des saisies similaires peuvent produire des résultats différents selon le contexte de la conversation
- L'IA n'est pas un substitut aux relations humaines ou aux services professionnels
11.2 Formation à l'IA et amélioration des modèles
Nos modèles d'IA : Nous n'utilisons pas vos conversations pour former nos propres modèles d'IA.
Fournisseurs d'IA tiers : ElevenLabs peut utiliser des données vocales pour améliorer ses modèles d'IA selon sa politique de confidentialité. Vous pouvez refuser en nous contactant à privacy@code27.co pour demander un refus en votre nom. Voir la Politique de confidentialité d'ElevenLabs : https://elevenlabs.io/privacy-policy
11.3 Prise de décision automatisée
Nous utilisons des systèmes automatisés pour :
- Filtrage de contenu et surveillance de sécurité
- Vérification d'âge (estimation de l'âge par reconnaissance faciale, si applicable)
- Détection de fraude et prévention d'abus
- Détection d'intervention en crise
Ces systèmes automatisés peuvent avoir des effets significatifs sur votre accès aux Services. Vous pouvez :
- Demander une revue humaine des décisions automatisées
- Contester des déterminations inexactes
- Contacter privacy@code27.co pour exercer ces droits
Vos droits en matière de vie privée
Selon votre localisation, vous pouvez avoir certains droits concernant vos informations personnelles.
12.1 Droits universels
Accès : Demandez une copie des informations personnelles que nous détenons à votre sujet.
Correction : Demandez la correction des informations personnelles inexactes ou incomplètes.
Suppression : Demandez la suppression de vos informations personnelles, sous réserve des obligations légales et des intérêts légitimes.
Portabilité des données : Demandez une copie de vos informations personnelles dans un format structuré, lisible par machine (JSON ou CSV).
Opposition : Vous opposer au traitement de vos informations personnelles selon des intérêts légitimes.
Restriction : Demandez une restriction du traitement dans certaines circonstances.
Retirer le consentement : Lorsque le traitement est basé sur le consentement, retirez votre consentement à tout moment (n'affecte pas la légalité du traitement antérieur).
Déposer une plainte : Déposez une plainte auprès de votre autorité de surveillance si vous pensez que nous avons violé vos droits à la vie privée.
12.2 Comment exercer vos droits
Pour exercer ces droits, contactez-nous à :
- E-mail : privacy@code27.co
- App : Paramètres > Compte > Droits en matière de vie privée
- Formulaire web : code27.co/privacy-request
Vérification : Nous vérifierons votre identité avant de répondre à une demande (par exemple, en confirmant le contrôle de votre adresse e-mail ou en demandant des informations supplémentaires limitées).
Agents autorisés : Vous pouvez autoriser un agent à soumettre une demande en votre nom. Nous pouvons demander une preuve d'autorisation et la vérification de votre identité.
Délai de réponse : Nous répondrons dans un délai de 30 jours (45 jours pour les demandes complexes). Nous vous notifierons si nous avons besoin de temps supplémentaire.
Pas de frais : Nous ne facturons pas de frais pour exercer vos droits à moins que la demande ne soit manifestement infondée, excessive ou répétitive.
12.3 Droits GDPR (Résidents EEE/Royaume-Uni)
Si vous vous trouvez dans l'Espace économique européen ou le Royaume-Uni, vous avez des droits supplémentaires selon le GDPR/UK GDPR :
- Droit de déposer une plainte auprès de votre autorité de surveillance
- Droit à la portabilité des données dans un format lisible par machine
- Droit de vous opposer au marketing direct (y compris le profilage)
- Droit de vous opposer à la prise de décision automatisée
- Droit à l'effacement (« droit à l'oubli ») sous réserve d'exceptions légales
Autorités de surveillance : Une liste des autorités de protection des données de l'EEE est disponible sur https://edpb.europa.eu/about-edpb/board/members_en. Information Commissioner's Office du Royaume-Uni : https://ico.org.uk
Droits à la vie privée en Californie (CCPA/CPRA)
Les résidents de Californie ont des droits supplémentaires selon le California Consumer Privacy Act (CCPA) tel que modifié par le California Privacy Rights Act (CPRA).
13.1 Catégories d'informations collectées
Voir la Section 1 pour des descriptions détaillées. Au cours des 12 mois précédant la date de dernière mise à jour de cette Politique, nous avons collecté les catégories suivantes d'informations personnelles :
- Identifiants : Nom, e-mail, pseudonyme du Compte, identifiants de l'appareil, adresse IP
- Catégories d'informations personnelles (Cal. Civ. Code § 1798.80(e)) : Nom, adresse, numéro de téléphone
- Caractéristiques de classification protégées : Âge, date de naissance
- Informations commerciales : Historique d'achat, transactions de paiement
- Informations biométriques : Géométrie faciale (uniquement pour le déverrouillage facial optionnel, stockée sur l'appareil)
- Activité Internet ou réseau : Historique de navigation sur notre site web, utilisation de l'Appareil, journaux d'interaction avec l'appareil
- Données de géolocalisation : Localisation générale (pays/référentiel géographique) déduite de l'adresse IP
- Informations audio, électroniques, visuelles : Enregistrements vocaux, images, vidéo (traité en temps réel, non stocké)
- Inférences : Préférences, caractéristiques, modèles de comportement déduits de l'utilisation
13.2 Sources d'informations
- Directement auprès de vous (création de compte, participations aux Promotions, communications)
- Automatiquement depuis votre Appareil, l'App ou l'utilisation du site web
- Depuis des fournisseurs d'authentification tierce (Google, Apple)
- Depuis des fournisseurs de services (processeurs de paiement, analyses)
13.3 Buts de la collecte
Voir la Section 2 pour des buts détaillés. Nous utilisons les informations personnelles pour :
- Fournir et améliorer les Services
- Traiter les paiements et remplir les transactions
- Communiquer avec vous
- Administrer les Promotions
- Assurer la sécurité et la protection
- Respecter les obligations légales
13.4 Partage des informations personnelles
Au cours des 12 mois précédant la date de dernière mise à jour de cette Politique, nous avons divulgué les catégories suivantes d'informations personnelles à des fins commerciales :
Nous ne vendons pas les informations personnelles selon la définition de la loi californienne.
« Partage » pour la publicité comportementale inter-contexte : Notre utilisation de Meta Pixel et Google Analytics sur notre site web (pas sur l'Appareil ou l'App) peut constituer un « partage » aux fins de publicité comportementale inter-contexte selon la loi californienne. Les résidents de Californie peuvent refuser sur code27.co/your-privacy-choices ou en activant Global Privacy Control.
13.5 Droits à la vie privée en Californie
Droit à la connaissance/accès : Demandez la divulgation de :
- Catégories et pièces spécifiques d'informations personnelles collectées
- Catégories de sources à partir desquelles les informations ont été collectées
- Buts commerciaux ou commerciaux de la collecte
- Catégories de tierces parties avec lesquelles nous partageons les informations
Droit à la suppression : Demandez la suppression des informations personnelles que nous avons collectées (sous réserve d'exceptions).
Droit à la correction : Demandez la correction des informations personnelles inexactes.
Droit de refuser la vente/le partage : Nous ne vendons pas les informations personnelles contre une contrepartie monétaire. Vous pouvez refuser le « partage » pour la publicité comportementale inter-contexte (Meta Pixel, Google Analytics sur le site web) sur code27.co/your-privacy-choices.
Droit de limiter l'utilisation des informations personnelles sensibles : Nous n'utilisons pas les informations personnelles sensibles pour des buts au-delà de la fourniture du service (selon la définition du CPRA).
Droit à la non-discrimination : Nous ne vous discriminerons pas pour avoir exercé vos droits.
Loi Shine the Light : Les résidents de Californie peuvent demander des informations sur la divulgation d'informations personnelles à des tierces parties à des fins de marketing direct. Nous ne partageons pas les informations personnelles avec des tierces parties à des fins de marketing direct.
13.6 Comment exercer les droits californiens
Soumettez des demandes via :
- E-mail : privacy@code27.co (objet : « Demande de vie privée en Californie »)
- Téléphone : 1-844-726-3327 (gratuit)
Agents autorisés : Vous pouvez désigner un agent autorisé pour soumettre des demandes en votre nom. Nous pouvons demander la vérification de l'autorisation.
Délai de réponse : Nous répondrons dans un délai de 45 jours (peut être prolongé à 90 jours pour des demandes complexes avec notification).
Appels : Si nous refusons votre demande en tout ou en partie, vous pouvez faire appel en répondant à notre e-mail de décision avec « Appel » dans l'objet. Nous expliquerons notre décision finale par écrit dans le délai requis par la loi.
Transferts internationaux de données
Nous exploitons une infrastructure de calcul située en Amérique du Nord (États-Unis et Canada). Lorsque vous utilisez nos Services, vos données personnelles sont transférées et traitées sur nos serveurs dans ces emplacements.
14.1 Transferts transfrontaliers
Clauses contractuelles standard (CCS) : Nous utilisons des garanties appropriées pour les transferts internationaux de données, y compris les Clauses contractuelles standard avec les fournisseurs de services qui traitent des données hors de votre juridiction, y compris ElevenLabs et Stripe.
Votre consentement : En utilisant nos Services, vous reconnaissez et consentez au transfert de vos données personnelles vers les États-Unis et le Canada pour le traitement comme décrit dans cette Politique.
Vous pouvez demander une copie des garanties que nous utilisons pour les transferts internationaux en contactant privacy@code27.co.
14.2 Tableau des transferts transfrontaliers de données
Sécurité
Nous mettons en œuvre des mesures de sécurité techniques et organisationnelles pour protéger les informations personnelles, y compris :
Mesures techniques :
- Chiffrement des données en transit (TLS/SSL) et au repos (AES-256)
- Authentification sécurisée et hachage de mots de passe (bcrypt)
- Contrôles d'accès et permissions basées sur les rôles
- Audits de sécurité réguliers et évaluations de vulnérabilités
- Systèmes de détection et de prévention d'intrusions
- Pratiques de développement sécurisées et révisions de code
Mesures organisationnelles :
- Formation des employés et obligations de confidentialité
- Vérifications d'antécédents pour les employés avec accès aux données
- Procédures de réponse aux incidents et protocoles de notification de violation
- Évaluations de sécurité des fournisseurs et accords de traitement des données
- Minimisation des données et principes de vie privée dès la conception
Limitations : Cependant, aucun système n'est complètement sécurisé. Nous ne pouvons pas garantir la sécurité absolue de vos informations. Vous utilisez les Services à vos propres risques.
Notification de violation de données : En cas de violation de données affectant vos informations personnelles, nous vous notifierons selon la loi applicable. Les notifications seront envoyées par e-mail à l'adresse de votre compte dans le délai requis par la loi (typiquement 72 heures pour le GDPR, sans retard déraisonnable pour le CCPA).
Modifications de cette Politique
Nous pouvons mettre à jour cette Politique de temps à autre pour refléter des changements dans nos pratiques, nos exigences légales ou nos opérations commerciales.
Notification des modifications : Nous fournirons une notification des changements matériels en :
- Publiant la Politique mise à jour sur cette page avec une nouvelle date « Dernière mise à jour »
- Envoyant une notification par e-mail à votre adresse e-mail enregistrée
- Affichant une notification visible dans l'interface de l'App ou de l'appareil
- Autres moyens de notification raisonnables
Date d'entrée en vigueur : Les modifications deviendront effectives :
- Pour les changements matériels affectant vos droits : 30 jours après la notification
- Pour les changements non matériels (ex : clarifications, mise en forme) : Immédiatement après la publication
Votre acceptation : En continuant à utiliser les Services après la date d'entrée en vigueur de la Politique mise à jour, vous acceptez d'être lié par la Politique modifiée. Si vous n'acceptez pas les changements, vous devez arrêter d'utiliser les Services et supprimer votre Compte.
Historique des versions : Nous maintenons un historique des versions de cette Politique. Vous pouvez demander des versions précédentes en contactant privacy@code27.co.
Nous contacter
Pour toute question relative à la vie privée, pour exercer vos droits en matière de vie privée ou pour signaler des préoccupations en matière de vie privée, veuillez nous contacter :
SyBran Technology Limited
Téléphone : 1-844-726-3327 (gratuit)
E-mail :
- Questions relatives à la vie privée : privacy@code27.co
- Questions générales : service@code27.co
- Demandes de sujet de données : privacy@code27.co
Adresse postale :
SyBran Technology Limited
440 N BARRANCA AVE #9805
COVINA, CA 91723
ÉTATS-UNIS
À l'attention : Responsable de la vie privée
Site web : code27.co
Délai de réponse : Nous répondrons à votre demande dans le délai requis par la loi applicable (typiquement 30 jours, 45 jours pour les demandes complexes).
Portée territoriale et évaluation de représentant EEE/Royaume-Uni
Nous acceptons les utilisateurs de l'EEE et du Royaume-Uni. Pour les personnes situées dans l'EEE/Royaume-Uni, notre traitement peut relever de la portée territoriale du GDPR/UK GDPR (Article 3). Nous ne sommes pas établis dans l'EEE/Royaume-Uni.
Évaluation du représentant (Article 27 GDPR) :
Le traitement des données personnelles dans le cadre des Promotions est une activité occasionnelle qui ne fait pas partie de nos opérations commerciales principales régulières de conception, de fabrication et de vente de produits matériels. Selon notre évaluation conformément à l'Article 27(2)(a) GDPR (et la disposition équivalente du GDPR du Royaume-Uni), ce traitement est occasionnel, n'implique pas de traitement à grande échelle de données de catégorie spéciale ou de données d'infraction pénale, et est peu susceptible de porter atteinte aux droits et libertés des individus. Par conséquent, la nomination d'un représentant EEE/Royaume-Uni n'est pas requise pour le moment.
Engagement envers la conformité : Si la nature de notre traitement change, ou si nous recevons une demande valable d'un sujet de données ou d'une autorité de surveillance de l'EEE/Royaume-Uni indiquant le besoin d'un représentant désigné, nous nommerons rapidement un représentant pour assurer une communication efficace et la conformité.
Les participants de l'EEE/Royaume-Uni peuvent envoyer des demandes de données à privacy@code27.co; nous répondrons dans les délais requis par la loi applicable. Rien ici ne limite aucun droit des sujets de données de l'EEE/Royaume-Uni de déposer une plainte auprès d'une autorité de surveillance.
Toutes les questions de l'EEE/Royaume-Uni relatives à cette évaluation peuvent être adressées à privacy@code27.co; nous répondrons dans les délais requis par la loi applicable.
FIN DE LA POLITIQUE DE CONFIDENTIALITÉ
Accusé de réception : En utilisant les Services, vous reconnaissez avoir lu, compris et accepté cette Politique de confidentialité.